 よこやま良平
WordPressのセキュリティチェックを外注するときは、業者を探す前に
「何を判断したいのか」と「どこまで調べるのか」を決めることが重要です。
診断という言葉だけで依頼すると、管理画面の設定確認だけで終わったり、必要のない調査まで見積もりに入ったりします。
最初に結論をお伝えすると、外注前に整理すべきなのは、
目的・診断対象・納品後の対応という3点です。
この3点がそろえば、複数の見積もりを同じ条件で比較でき、追加費用や確認漏れも防ぎやすくなります。
20年以上ITエンジニアとして、WordPressの制作・保守・復旧に携わっている、よこやま良平です。
現場では「診断を頼んだのに欲しい答えが得られなかった」という相談もあるため、依頼前に決める範囲を実務目線で解説します。
- セキュリティチェックを外注する目的を整理できる
- サイト・管理画面・サーバーなど必要な診断範囲が分かる
- 見積もりと報告書で確認すべき項目を比較できる
- 自分で確認する範囲と専門家へ依頼する境界を判断できる
セキュリティチェックは、すべての会社が同じ方法で行うわけではありません。
外側から見える公開情報だけを調べるサービスもあれば、サーバー内のファイル、データベース、アクセスログまで確認するサービスもあります。
この記事では、単発の診断を外注する場合を中心に、依頼前の準備から報告書の受け取り方まで順番に説明します。
すでに改ざんや不正ログインが疑われる場合は、一般診断ではなく事故調査と復旧を依頼すべきケースもあるため、その境界も確認してください。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
WordPressセキュリティチェックを外注する前に決める3つのこと
- 目的:診断で何を判断したいのか
- 対象範囲:どのサイト・サーバー・ログまで調べるのか
- 診断後:報告だけか、修正・再診断まで依頼するのか
この順番で整理すると、必要な調査が不足した見積もりや、不要な作業を含む見積もりを見分けやすくなります。
1.診断で知りたい答えを一文にする
最初に「現在の設定に弱点がないか知りたい」「不審なファイルがないか調べたい」「取引先へ安全対策を説明したい」など、欲しい答えを一文にします。
目的が違えば、必要な証拠と調査方法も変わるからです。
たとえば公開前のサイトなら、設定、権限、フォーム、バックアップ、更新手順の確認が中心です。
一方、検索結果が外国語になった、知らない管理者がいる、サーバー会社から警告が来たという状況では、
改ざんファイル、データベース、ログ、侵入経路まで調べる必要があります。
安全という言葉に、設定確認、脆弱性情報の照合、マルウェア検査、侵入痕跡の調査、修正作業まで含むとは限りません。
最終的に何を判断したいかを伝え、業者の回答を記録に残してください。
2.診断対象を本番サイトだけに限定しない
次に、対象となるドメイン、WordPress、サーバー、データベース、CDNやWAF、メールフォーム、外部連携を一覧にします。
WordPress本体が正常でも、同じサーバー内の古いテストサイトや使っていないサブドメインが侵入口になることがあるためです。
複数サイトを同じサーバーで運用している場合は、どのディレクトリとデータベースが対象かを明記します。
診断対象外のサイトがあるなら、対象外であること自体も見積書へ残すと、後から責任範囲を確認しやすくなります。
3.報告だけか修正までかを分ける
診断は問題を見つける作業であり、修正や復旧とは別契約になるのが一般的です。
報告書だけ受け取るのか、危険度の高い項目だけ直すのか、すべての修正と再確認まで依頼するのかを先に決めましょう。
特に本番環境の設定変更は、表示崩れ、決済停止、フォーム不達などの業務影響を伴います。
修正を含める場合は、バックアップ、ステージング環境、変更前後の確認、問題時の切り戻しまで作業範囲へ入っているか確認してください。
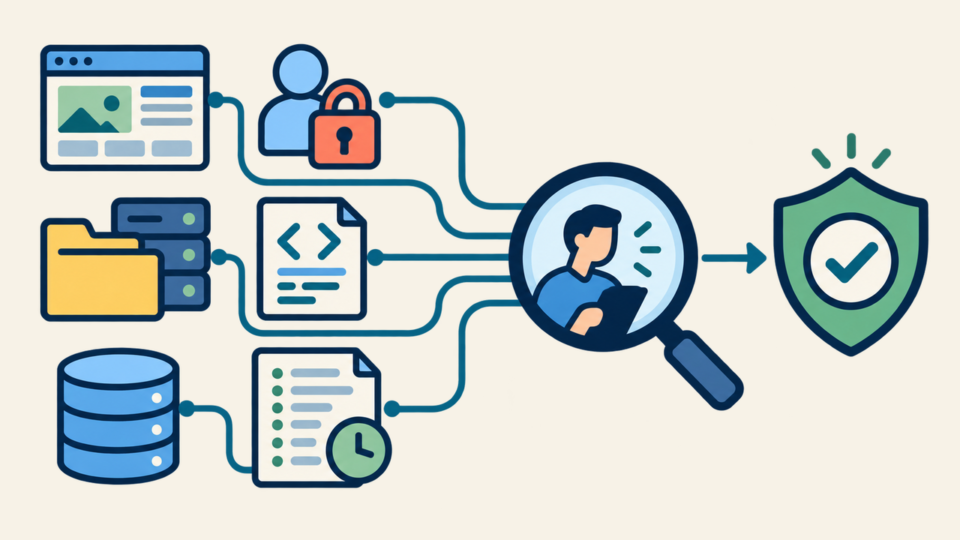
WordPressセキュリティチェックで確認したい6つの診断範囲
公開面・管理画面・構成部品・ファイル・データベース・サーバーとログの6層で確認するのが実務的です。
自動スキャンだけでは、認証後にしか見えない設定やサーバー内の痕跡を確認できません。
公開面と通信設定を外側から確認する
外側からは、HTTPS、証明書、HTTPヘッダー、ログイン画面の露出、ユーザー名の漏えい、
XML-RPC、不要な情報表示、WAFの有無などを確認します。
攻撃者と同じ入口から、公開情報だけで何が分かるかを見る工程です。
ただし、外部診断で問題が見つからないことは、内部が安全という意味ではありません。
公開面の診断は入口の確認であり、管理画面やサーバーへの権限が必要な調査を代替するものではないと理解してください。
管理画面の設定とユーザー権限を確認する
管理画面では、管理者の人数、不要アカウント、権限の過不足、二段階認証、ログイン試行制限、更新設定、ファイル編集機能などを確認します。
退職者や制作会社のアカウントが残っているだけでも、将来の侵入経路になります。
診断用アカウントを渡すときは、必要な期間だけ有効にし、作業終了後に削除またはパスワード変更を行います。
共用の管理者アカウントではなく、担当者名と作業期間を識別できる一時アカウントが安全です。
本体・テーマ・プラグインの脆弱性を照合する
WordPress本体、テーマ、プラグイン、PHPのバージョンを取得し、既知の脆弱性と照合します。
単に「更新があります」と報告するのではなく、利用中の機能、公開された脆弱性、
互換性、更新時の停止リスクまで優先順位を付けてもらうことが大切です。
有料製品、配布終了製品、独自開発プラグインは、自動ツールのデータベースに十分な情報がない場合があります。
診断会社がどの情報源を使い、独自コードを対象に含めるかを確認してください。
ファイルの改ざんとマルウェアを確認する
ファイル調査では、WordPress公式ファイルとの差分、不審なPHP、難読化コード、最近変更されたファイル、
uploads内の実行ファイル、見慣れないmu-pluginsなどを確認します。
更新日時だけで判断せず、内容、配置、読み込み経路を組み合わせて評価する必要があります。
WP-CLIを利用できる環境なら、公式チェックサムとの照合は有効な一次確認です。
ただし、独自テーマ、有料プラグイン、アップロードファイルには同じ照合方法を使えないため、
チェックサムが一致しただけでサイト全体を安全とは判断できません。
wp core verify-checksums --locale=jaこのコマンドはWordPress公式のチェックサムとコアファイルを照合します。
実行結果を報告書へ添付できるか、差分が出た場合に正規変更と改ざんをどう区別するかまで聞いておくと、調査品質を比較しやすくなります。
データベースと独自コードを確認する
データベースには、見知らぬ管理者、改ざんされた投稿、埋め込まれたスクリプト、不審なオプション、予約タスクなどが残ることがあります。
ファイルだけを入れ替えても、データベース内の仕掛けから再び不正コードが生成されるケースがあります。
また、テーマのfunctions.php、独自プラグイン、フォーム処理、外部API連携などのコードレビューは、
通常の脆弱性スキャンと別料金になりやすい領域です。
入力値の検証、権限確認、nonce、出力時のエスケープ、SQL処理をどこまで確認するか具体化してください。
サーバー設定・ログ・バックアップを確認する
最後に、PHPやWebサーバーの設定、ファイル権限、WAF、アクセスログ、エラーログ、バックアップの保存先と復元可否を確認します。
WordPress管理画面だけでは、侵入時刻、攻撃元、改ざん経路、サーバー全体の影響を判断できません。
ログの保存期間が短いサーバーでは、依頼が遅れると必要な証拠が消えます。
異常が疑われる場合は、ログを削除せず、日時と症状を記録し、診断会社へ保存方法を先に確認してください。
- 外部から見える公開面だけか、認証後の設定も含むか
- ファイル、データベース、独自コードまで確認するか
- アクセスログとサーバー設定を調査できるか
- バックアップが存在するだけでなく復元可能かを確認するか
WordPressセキュリティチェックの依頼前に準備する情報
- サイト構成と契約先
- 症状・発生日・直前の変更
- 調査に必要な一時権限
- 復元できるバックアップ
- 変更可能な時間帯と緊急連絡先
情報がそろうほど確認待ちが減り、診断の精度と見積もりの確度が上がります。
サイト構成と契約先を一覧にする
ドメイン、サーバー、CDN、DNS、WordPress本体、テーマ、主要プラグイン、外部フォーム、決済、メール配信などを一覧にします。
担当者が分からない契約や、以前の制作会社が管理したままのアカウントも洗い出してください。
管理画面の「ツール」から確認できるサイトヘルス情報は、WordPress、PHP、サーバー、データベース、
テーマ、プラグインの概要を共有する材料になります。
ただし、公開前にメールアドレス、パス、サーバー情報などの機密情報を含まないか確認し、安全な方法で渡しましょう。
症状・発生日・直前の変更を時系列にする
異常がある場合は、最初に気付いた日時、表示されたURLやエラー、影響する端末、直前に行った更新、届いた警告メールを時系列でまとめます。
スクリーンショットだけでなく、URLと時刻をテキストでも残すとログとの照合が容易です。
「先週から遅い」よりも「10月27日15時ごろから管理画面だけ遅い」
「10月28日のプラグイン更新後にフォーム送信が失敗した」という情報の方が、確認対象を絞れます。
推測で原因を決めつけず、観測した事実と自分の推測を分けて伝えてください。
必要最小限の一時権限を発行する
診断には、WordPress管理者、サーバーパネル、SFTPまたはSSH、データベース、WAFやCDNなどの権限が必要になる場合があります。
最初からすべてを渡すのではなく、見積もり段階、外部診断、内部診断、修正作業の順に必要な権限を確認します。
パスワードをメール本文へ並べず、共有期限と閲覧履歴を管理できる方法を使いましょう。
作業者ごとに一時アカウントを発行し、終了後の削除、パスワード変更、APIキーやアプリケーションパスワードの失効までを完了条件に含めます。
バックアップとステージング環境を用意する
診断だけなら変更しないサービスもありますが、マルウェア検査や設定確認で負荷が発生することはあります。
修正まで依頼するなら、ファイルとデータベースの両方をバックアップし、復元手順と保存先を確認しておくべきです。
EC、会員サイト、予約サイトでは、古いバックアップへ戻すと注文や会員情報が失われます。
本番を複製したステージング環境で更新や設定変更を試し、本番反映の直前にも差分を確認できる体制が安全です。
改ざんや不正アクセスの疑いがあるとき、証拠を保存せずに
プラグイン更新、ファイル削除、バックアップ復元を行うと、侵入経路や被害時刻を追えなくなることがあります。
先にログと現状を保全し、事故調査として相談してください。
WordPressセキュリティチェックの見積もりで確認する項目
対象・手法・成果物・修正範囲・再診断・機密情報の扱いを同じ条件で確認します。
同じ「セキュリティ診断」でも内容が違うため、総額だけでは適切に比較できません。
対象と対象外を明文化する
見積書には、対象ドメイン、WordPressの数、サーバー、データベース、独自コード、フォーム、WAF、ログを記載してもらいます。
「一式」だけではなく、調査しない範囲も書いてもらうことが重要です。
負荷の高いテストや攻撃を模した検査を行う場合は、実施時間、送信元IP、停止条件、緊急連絡先も必要です。
共有サーバーでは禁止されている診断方法があるため、サーバー会社の規約と事前申請の要否も確認してください。
自動診断と手動調査の割合を聞く
自動診断は、既知の問題を短時間で広く調べるのに向いています。
一方、誤検知の判断、独自コード、権限設計、業務上の重要度、ログの因果関係は、人が確認しなければ評価できないことがあります。
使用ツール名だけで品質は決まりません。
検出結果を誰が再確認するのか、誤検知を除外するのか、見つからない問題の限界を説明するのかを聞いてください。
「異常なし」の根拠と、未確認の範囲が報告されるサービスを選びます。
報告書に危険度・根拠・対処法があるか確認する
良い報告書は、問題名だけでなく、発見箇所、再現条件、影響、危険度、根拠、推奨対処、優先順位を示します。
経営者には事業影響が分かる要約、技術担当者には修正できる具体情報が必要です。
「プラグインが古い」だけでは、緊急性を判断できません。
利用中か、外部から悪用可能か、既知の攻撃があるか、更新で互換性問題が起きるかまで説明されれば、対応順を決めやすくなります。
修正費用と再診断の条件を分ける
診断後の修正費用が含まれるか、別見積もりかを確認します。
設定変更、更新、コード改修、マルウェア駆除、サーバー移転では必要な技術と責任が異なるため、ひとまとめにしない方が安全です。
修正後には、同じ項目を再確認して問題が解消したかを検証します。
再診断の期限、回数、追加料金、修正で別の不具合が出た場合の対応、報告書の更新有無まで契約前に決めてください。
- 対象サイト、サーバー、コード、ログの範囲
- 自動診断と人による確認の内容
- 報告書の形式、危険度、根拠、対処手順
- 修正、再診断、緊急対応の追加費用
- 認証情報、ログ、バックアップの保管と削除方法
WordPressセキュリティチェックを外注すべき判断基準
- 異常がなく構成を把握済み:まずは自己点検
- 構成不明・説明資料が必要:単発診断
- 改ざん・不正アクセスの兆候あり:事故調査と緊急復旧
- 社内で更新を続けられない:継続保守
すべてのサイトに高額な診断が必要なわけではありません。現在の症状と運用体制から、必要な対応を選びます。
自分で確認できる範囲
小規模な情報サイトで異常がなく、管理者が構成を把握しているなら、
更新状況、不要ユーザー、バックアップ、Site Health、WAF、ログイン設定を定期的に確認するところから始められます。
結果と確認日を記録し、変化を追えるようにします。
ただし、セキュリティプラグインのスコアが高いことや、画面が正常に表示されることだけで安全とは判断できません。
外から見えない改ざんや、特定の訪問者だけに動く不正コードもあるため、自己点検の限界は理解しておきましょう。
単発診断を外注した方がよいケース
制作会社から引き継ぐとき、長期間更新していなかったとき、会員や顧客データを扱うとき、
独自プラグインがあるとき、取引先から安全対策を求められたときは、単発診断を検討してください。
また、担当者が変わり構成が分からないサイトは、現状把握そのものに価値があります。
診断結果を資産台帳、更新計画、バックアップ設計、保守契約へつなげれば、報告書を受け取って終わる診断になりません。
事故調査と緊急復旧を依頼すべきケース
知らない管理者、勝手な転送、検索結果の汚染、改ざん通知、大量メール送信、
サーバー停止、不審な決済などがある場合は、通常診断ではなく事故対応が必要です。
被害拡大を止め、証拠を残し、侵入経路を閉じて復旧する順番で進めます。
この状況では「脆弱性が何件あるか」よりも、「何が起きているか」「どこまで影響したか」「再侵入をどう防ぐか」が重要です。
通常の診断プランで対応可能か、緊急対応へ切り替える条件を依頼先へ確認してください。
継続保守へ切り替えた方がよいケース
診断で問題がなくても、更新、バックアップ、ログ確認、アカウント棚卸しを継続できなければ安全性は時間とともに下がります。
社内に担当者がいない、更新判断が止まる、障害時の連絡先がない場合は継続保守を検討すべきです。
単発診断は健康診断、継続保守は日々の生活管理に近い役割です。
両方を同じものとして比べず、診断で見つけた課題を誰が、いつ、どの手順で維持するかまで決めてください。
すでに不正アクセスやマルウェア感染が疑われる場合は、一般的な保守を始める前に、
復旧サービス「クイックレスキュー」で現状調査と復旧範囲を確認してください。
WordPressセキュリティチェック外注前のよくある質問
公開情報や既知の問題を確認する入口としては役立ちますが、
管理画面、サーバー内のファイル、データベース、ログ、独自コードまでは確認できない場合があります。
無料診断の対象と限界を読み、目的に足りない範囲だけ外注してください。
外部診断だけなら不要なこともありますが、ユーザー、設定、プラグイン、ログを確認する内部診断では必要です。
目的に応じた一時アカウントを発行し、作業終了後に削除または無効化してください。
同じではありません。
診断は問題の有無と危険度を調べる作業で、駆除は不正コードを除去し、正常な状態へ戻す作業です。
侵入経路の特定、認証情報の変更、再発防止、検索結果の回復などは別工程になることがあります。
サイトの変更頻度と扱う情報によります。
少なくとも大きな更新、担当者変更、サーバー移転、外部連携追加の前後には見直してください。
日常は更新、バックアップ、ログ、ユーザーを定期確認し、単発診断の結果を維持する運用が必要です。
WordPressセキュリティチェックは依頼前の範囲整理が重要
WordPressセキュリティチェックを外注するときは、目的、対象、成果物、修正範囲を先に整理することが重要です。
「安全か見てほしい」という一言ではなく、欲しい判断と対象外を伝えることで、見積もりと診断結果のずれを防げます。
- 診断で知りたい答えを一文で説明できる
- 対象ドメイン、サーバー、外部連携を一覧にした
- 公開面からログまで必要な診断範囲を選んだ
- 一時アカウントとバックアップを準備した
- 報告書、修正、再診断、追加料金を確認した
- 異常がある場合は通常診断ではなく事故対応を相談した
セキュリティは、一度診断して終わる作業ではありません。
よこやま良平の現場経験でも、問題が見つかった後の更新担当、バックアップ確認、緊急連絡先が決まっていないと、同じ弱点が再び残ります。
まず今回の目的に必要な範囲だけを診断し、その結果を今後の保守計画へつなげてください。
自社で継続できない部分は、作業記録と責任範囲を明確にした保守サービスへ任せるのが安全です。
WordPressのセキュリティ対策をプロに任せたい時は
復旧後の継続保守、バックアップ、更新、セキュリティ対策まで任せたいなら、
WordPress・サイト保守クイックレスキュー365をご確認ください。