 よこやま良平
WordPress脆弱性診断は、ツールを1回動かせば終わる作業ではありません。
自動診断と専門家調査では、見える範囲も答えられる質問も違います。
公開情報から既知の弱点を探すだけなら自動診断が速く、
設定・独自コード・権限・ログまで判断するなら人による調査が必要です。
20年以上ITエンジニアとしてWordPressの制作・保守・復旧に携わり、
多数のセキュリティトラブルを確認してきた、よこやま良平です。
診断結果をそのまま信じて更新し、サイトを止めてしまう例も見てきました。
- WordPress脆弱性診断で確認する範囲が分かる
- 自動診断で分かることと分からないことを区別できる
- 専門家調査が必要な状況を判断できる
- 診断結果を安全な対応順へ変換できる
この記事では、脆弱性診断を「公開面」「WordPress内部」「サーバー」「運用」の層に分け、
自動診断と専門家調査の違いを具体的に整理します。
すでに改ざんや不審な管理者が見つかっている場合は、
脆弱性の有無だけでなく侵害調査が必要です。
まず目的を取り違えないことが、見逃しと無駄な作業を防ぎます。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
WordPress脆弱性診断は何を確認する調査なのか
WordPress脆弱性診断は、攻撃に利用される弱点を見つけ、
影響と対応優先度を決めるための調査です。
脆弱性とは、WordPress本体・テーマ・プラグイン・設定・独自コードなどにある、
攻撃や情報漏えいにつながる弱点を指します。
診断の目的は弱点の名前を並べることではありません。
どの条件で悪用されるか、サイトに影響するか、何を先に直すかまで整理して、
安全な修正計画へつなげることが本来の成果です。
診断・スキャン・侵害調査を混同しない
自動スキャンは、決められた検査項目を機械的に照合する作業です。
脆弱性診断は、その結果に構成や利用状況を加え、危険度を判断します。
侵害調査はさらに別で、攻撃者がすでに入った形跡、改ざんファイル、
不審ユーザー、送信メール、アクセスログなどから被害範囲を追います。
脆弱性が見つからなくても、盗まれたパスワードで侵入されることはあります。
- 改ざん済みなのに、脆弱性スキャンだけで安全と判断する
- 古いプラグインがあるだけで、感染済みと断定する
- 診断結果を見ず、全プラグインを一括更新する
確認範囲は4層に分けると漏れにくい
診断範囲は、外部から見える公開面、WordPress内部、サーバー・データベース、
そして更新や権限管理などの運用面という4層に分けると整理しやすくなります。
公開面だけの診断は早く始められますが、内部設定や独自コードは見えません。
管理者権限やサーバー情報を使う診断ほど深く確認できますが、
本番サイトへの影響を抑える手順と秘密情報の管理が必要です。
WordPress脆弱性診断の4層で見る具体例
公開面では、ログイン画面やAPIが誰から到達できるか、不要な情報を返していないかを見ます。
ここは攻撃者とほぼ同じ外側の視点で確認できる層です。
WordPress内部では、管理者権限、更新状態、停止中プラグイン、テーマ、設定値を確認します。
停止中でもサーバーに残る脆弱なファイルが、直接呼び出される可能性まで考えます。
サーバー層ではPHP、Webサーバー、WAF、ファイル権限、バックアップ、データベースを確認します。
運用層では、誰が更新し、警告を受け取り、障害時に切り戻すかを調べます。
技術設定が正しくても、退職者のアカウントが残る、通知先が読まれていない、
バックアップから復元したことがない、といった運用上の弱点で被害は起きます。
そのため、診断範囲にはシステムだけでなく担当と手順も含めるべきです。
WordPress脆弱性診断を自動ツールで行う範囲
自動診断は、公開情報・既知の脆弱性・基本的な設定ミスを、
短時間かつ同じ基準で繰り返し確認するのが得意です。
自動診断は、対象URLを入力する外部型と、WordPressへ導入するプラグイン型、
サーバー上のファイルや依存関係を調べる内部型に分かれます。
外部型は認証情報が不要で手軽ですが、公開面しか見えません。
内部型は詳しい情報を取得できる一方、導入前のバックアップ、
権限、負荷、検査データの送信先を確認する必要があります。
公開面と既知の脆弱性を照合する
外部の自動診断は、HTTPヘッダー、TLS、公開ファイル、ログイン画面、
REST API、XML-RPCなど、インターネットから到達できる入口を確認します。
WordPress本体やプラグインのバージョンが取得できれば、
公開済みの脆弱性情報と照合して候補を提示できます。
毎週・毎月の定点確認や、多数サイトの一次点検に向く方法です。
- WordPress本体・テーマ・プラグインの既知の脆弱性
- HTTPS、セキュリティヘッダー、公開不要ファイル
- ログイン画面・XML-RPC・REST APIなどの公開状態
- 既知のマルウェア文字列や改ざんパターン
- 前回診断から増減した警告
機械判定には誤検知と見逃しがある
自動診断は、見つけたバージョンや応答を規則へ当てはめます。
そのため、対策済みの独自修正版を危険と判定したり、
バージョンを隠した古いソフトを安全と扱ったりすることがあります。
また、会員ページ内の機能、管理画面でだけ使うプラグイン、
独自テーマの入力処理、サーバー権限、バックアップ公開範囲などは、
外部からの自動診断だけでは確認できません。
Wordfenceなどのスキャン機能は不審ファイル確認に役立ちますが、
結果は感染の確定ではなく調査の入口です。
なお、無料プラグインのクイックレスキュー365にマルウェアスキャン機能はありません。
自動診断は差分を追う運用で効果が上がる
自動診断の強みは、一度の網羅性より同じ条件で繰り返せる点にあります。
初回結果を基準にし、更新後や月次で警告の増減を追うと、変化を早く発見できます。
ただし、毎回違うツールや設定を使うと差分の意味が分かりません。
対象URL、認証の有無、除外項目、実行時刻、ツール版を記録し、同じ条件で比較してください。
新しい警告が出た時は、検出日時、対象、根拠、前回からの変更を確認します。
警告が消えた時も、安全になったのか、検出できなくなっただけなのかを見分ける必要があります。
- 診断メールを担当者不在のアドレスへ送り続ける
- 誤検知を理由なく除外し、次回から見えなくする
- 本番へ高負荷の詳細検査を営業時間中に実行する
- レポートを保存せず、前回との差を比較できなくする
WordPress脆弱性診断で専門家が追加調査する範囲
専門家はツールの警告を再現条件・構成・権限・ログと結び付け、
そのサイトで本当に危険かを判断します。
専門家調査でも自動ツールは使います。
違いは、結果をそのまま納品せず、複数の証拠を突き合わせる点です。
たとえば脆弱なプラグインが表示されても、機能が無効なのか、
外部から到達できるのか、攻撃に必要な権限は何か、
すでに悪用された痕跡があるかで対応の緊急度は変わります。
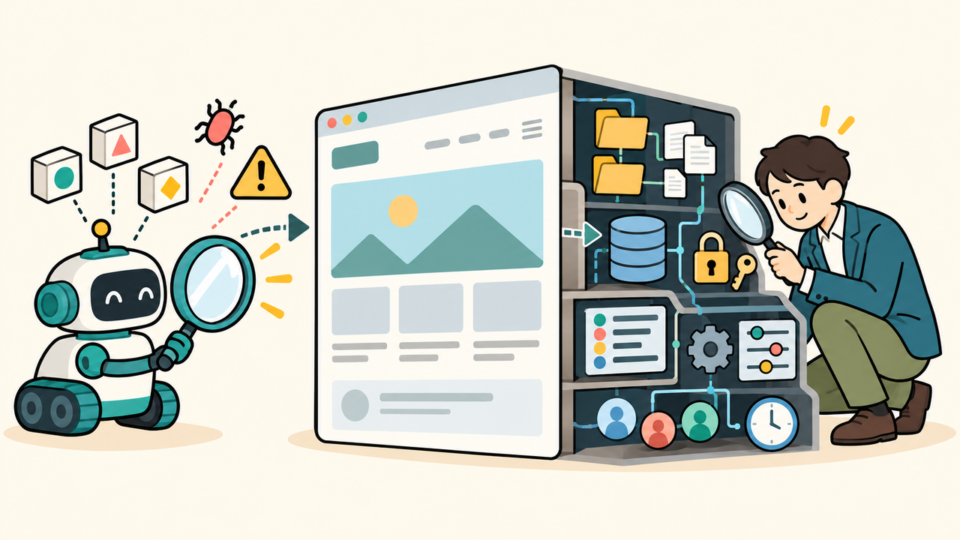
WordPress内部と独自コードを確認する
認証済みの調査では、有効・停止中のプラグイン、MUプラグイン、テーマ、
ユーザー権限、cron、API連携、ファイル編集可否などを確認できます。
独自プラグインやfunctions.phpでは、入力値の検証、権限確認、nonce、
SQLのプレースホルダー、ファイルアップロード処理、出力時のエスケープを見ます。
既知の製品脆弱性データベースに載らない弱点は、この確認で初めて見つかります。
サーバー・データベース・ログを横断する
サーバーではPHPバージョン、ファイル所有者と権限、公開ディレクトリ、
WAF、Basic認証、バックアップ配置、メール送信設定などを調べます。
データベースでは管理者ユーザー、不要な権限、外部接続、
不審なオプションや埋め込みコードを確認します。
ログでは警告が出た時刻と実際のアクセス・変更を結び、影響の有無を判断します。
ログ保存期間が短い、ホスティング側が情報を提供しない、
本番への負荷試験が禁止されている場合は、結論に限界が出ます。
診断書には未確認範囲と判断根拠も残すべきです。
専門家は警告の成立条件を再確認する
たとえば「認証不要の情報漏えい」と表示されても、実際は特定機能が有効で、
決められたURLへ値を送った時だけ成立する場合があります。
専門家は機能の利用有無と到達経路を確認します。
逆に、警告の危険度が中でも、公開された攻撃コードがあり、
管理者権限や個人情報へ到達できるなら優先度を上げます。
一般的な点数と、そのサイトの事業影響は別に評価しなければなりません。
修正版へ更新できない場合は、機能停止、URL制限、WAFルール、権限縮小などの代替策を検討します。
代替策が本当に効いているかを再検査し、正式修正までの期限も決めます。
このように、専門家調査の成果は「危険・安全」の二択ではありません。
成立条件、証拠の強さ、暫定対策、恒久対策、残るリスクを説明できる状態が成果です。
WordPress脆弱性診断の自動診断と専門家調査の違い
日常の早期発見は自動診断、重要サイトの深掘りと修正判断は専門家調査、
異常発生後は侵害調査を組み合わせるのが基本です。
自動診断と専門家調査は、どちらか一方を選んで終わりではありません。
広く速く探す工程と、狭く深く確かめる工程として組み合わせます。
比較するべき6つの軸
- 開始条件:自動診断はURLだけでも可能、専門家調査は認証情報や構成資料が必要
- 対象範囲:自動診断は既知パターン中心、専門家調査は独自構成と運用も対象
- 速度:自動診断は短時間、専門家調査は証拠確認に時間が必要
- 再現性:自動診断は定点観測向き、専門家調査は個別事情の判断向き
- 成果物:自動診断は警告一覧、専門家調査は根拠・影響・対応順を含む
- リスク:能動的な検査は負荷や誤動作があり、事前合意が必要
価格だけで比較すると、無料診断と詳細調査が同じ「診断」に見えます。
しかし、警告一覧を受け取るサービスと、修正方法・切り戻し・再検査まで含むサービスでは、
成果物と責任範囲が大きく違います。
サイトの重要度と症状で選ぶ
個人ブログの定期確認なら、更新通知と自動診断を組み合わせ、
重大警告だけ詳しく調べる運用でも実用的です。
一方、EC、会員、予約、決済、個人情報を扱うサイトは、
権限・独自コード・外部連携まで含む専門家調査が必要です。
改ざん、リダイレクト、不審ユーザー、大量メール送信がある場合は、診断ではなく侵害調査を優先します。
脆弱性の実証には、データ変更や高負荷を伴う操作があります。
所有者の許可、対象範囲、実施時間、停止条件、バックアップを決めずに行ってはいけません。
WordPressサイトの状況別に診断方法を選ぶ
- 更新直後の定期確認:外部・内部の自動診断と動作確認
- 新規公開や大規模改修前:専門家による構成・権限・独自コード確認
- 個人情報を扱う重要サイト:定期自動診断と年次・改修時の専門家調査
- 改ざんや不審ログイン発生時:診断ではなく証拠保全を含む侵害調査
小規模サイトでも、更新できない古いテーマや独自プラグインがあるなら、
無料の外部診断だけで終わらせない方が安全です。
見えない内部要因がリスクの中心になるためです。
一方、構成が単純で更新管理もできているサイトなら、
日常の自動診断から始め、重大警告や変更時だけ専門家へ確認を依頼する方法が現実的です。
重要なのは、診断の深さをサイト規模だけで決めないことです。
保有データ、停止時の損失、外部連携、復旧にかかる時間を基準に選びます。
WordPress脆弱性診断の結果を安全に対応へつなげる
警告件数ではなく、悪用可能性・影響・露出・修正リスクで優先順位を決め、
検証環境から一つずつ対応します。
診断レポートに赤い警告が多くても、すべてを同時に直すのは危険です。
更新による互換性問題、ログイン不能、決済停止など、修正作業そのものにもリスクがあります。
緊急・重要・計画対応の3段階に分ける
緊急対応は、外部から悪用可能で、機密性・完全性・可用性への影響が大きく、
回避策もない項目です。公開停止やWAFによる一時遮断も検討します。
重要対応は、認証や特定設定が必要でも現実的に悪用される項目です。
計画対応は、情報露出が限定的、代替防御がある、修正に大きな検証が必要な項目です。
- 外部から到達できるか
- 攻撃に認証や特別な条件が必要か
- 個人情報・決済・管理権限へ影響するか
- 悪用の証拠や公開攻撃コードがあるか
- 修正・停止・切り戻しに必要な時間はどれくらいか
修正前後を同じ条件で再検査する
更新や設定変更は、バックアップと復元手段を確保し、
可能ならステージング環境で互換性を確認してから本番へ反映します。
修正後は同じ診断条件で再検査し、警告が消えたかだけでなく、
ログイン、フォーム、メール、決済、予約、API連携、表示速度も確認します。
変更記録と例外理由を残せば、次回の自動診断で同じ警告に迷いません。
CVSSの点数だけで対応順を決めない
脆弱性情報にはCVSSという共通の深刻度指標が使われます。
比較に便利ですが、サイト固有の公開状態、保有データ、代替防御、停止影響までは表しません。
高得点でも、対象機能を使わず外部から到達できなければ、緊急度を調整できる場合があります。
反対に中程度でも、会員情報や管理者操作へ直結するなら早急な対応が必要です。
レポートでは、一般的な深刻度とサイト固有の優先度を分けて記録してください。
『なぜこの順番なのか』を説明できれば、経営判断と実作業を同じ基準で進められます。
対応を延期する項目には、理由、暫定対策、担当、期限、再確認日を残します。
放置ではなくリスク受容として管理すれば、次回診断で同じ議論を最初から繰り返さずに済みます。
WordPress脆弱性診断を依頼する前に準備する情報
URLとログイン情報だけでなく、サイトの重要機能・構成・変更履歴・困っている症状を伝えると、
診断範囲と見積もりが正確になります。
調査者が構成を推測する時間を減らすほど、実際の確認へ時間を使えます。
ただし、パスワードを平文メールへまとめるのではなく、
期間限定アカウントや安全な共有方法を選んでください。
最低限そろえる8項目
- 対象ドメイン、サブドメイン、管理対象外の範囲
- WordPress・PHP・テーマ・主要プラグインの構成
- 本番、ステージング、開発環境の関係
- 会員、決済、予約、フォームなど停止できない機能
- 最近の更新、移行、障害、警告、改ざんの履歴
- 利用できるサーバー・WAF・アクセスログの種類と保存期間
- 診断可能な時間帯、負荷上限、禁止操作、連絡先
- 希望する成果物、再検査、修正支援の有無
報告書の形式を依頼前に確認する
実用的な報告書には、対象、方法、発見事項、証拠、再現条件、影響、
危険度、推奨対応、未確認範囲、再検査結果が含まれます。
ツール名と警告画面だけでは、担当者が何を直すべきか判断できません。
開発会社、保守会社、サーバー会社のどこが対応するかまで分けると、
診断後の放置を防げます。
診断用アカウントと秘密情報を安全に渡す
専門家調査では管理画面、サーバー、データベース、WAFなど複数の権限が必要になることがあります。
普段の管理者パスワードを共有せず、診断専用の一時アカウントを発行してください。
権限は調査に必要な最小範囲にし、有効期限と接続元制限を設定します。
パスワードと接続先を同じメール本文へ書かず、別経路または安全な共有サービスを使います。
診断終了後はアカウントとAPIキーを無効化し、作業ログとアクセス履歴を確認します。
提出データの保存期間、削除方法、再委託先、事故時の連絡も契約前に確かめてください。
安全な診断は、調査技術だけでなく情報の受け渡しから始まります。
診断のために新しい侵入口を作らないことが、依頼者と調査者の共通責任です。
WordPress脆弱性診断でよくある質問
無料診断は入口として有効ですが、安全の保証や侵害有無の確定には使えません。
判断できません。無料診断は公開情報と既知パターンの一次確認に役立ちますが、
独自コード、内部権限、サーバー設定、ログ、運用上の弱点までは確認できないためです。
まず対象バージョン、利用状態、到達条件、回避策を確認してください。
バックアップと切り戻しを用意し、重要機能を検証してから更新するのが安全です。
一部の既知パターンは見つかりますが、感染していない証明にはなりません。
改ざんや不審アクセスがある場合は、ファイル・データベース・ログを含む侵害調査が必要です。
すべてを保証することはできません。診断時点、対象範囲、権限、ログ保存、禁止操作によって限界があります。
未確認範囲と検査条件を報告書へ明記する依頼先を選びましょう。
WordPress脆弱性診断は自動診断と専門家調査を使い分ける
- 自動診断は公開情報と既知の弱点を広く速く確認する
- 専門家調査は設定・コード・権限・ログを結び付けて影響を判断する
- 改ざんなどの症状がある時は侵害調査を優先する
- 診断結果は優先順位、検証、切り戻し、再検査まで計画する
WordPress脆弱性診断の価値は、警告の数ではなく、
サイト固有の危険を見つけて安全な対応へ変えられるかで決まります。
日常は自動診断で変化を早く見つけ、重要な警告や独自構成は専門家が深掘りする。
この二段構えにすると、見逃しを減らしながら過剰な更新や停止も避けられます。
すでに異常がある場合は、証拠を消す前に侵害調査へ切り替えてください。
よこやま良平の現場経験からも、目的に合う調査を最初に選ぶことが、
復旧時間と再発リスクを大きく左右します。
WordPressのセキュリティ対策をプロに任せたい時は
診断結果を受けた後の更新、バックアップ、継続監視、セキュリティ対策まで任せたいなら、
WordPress・サイト保守クイックレスキュー365をご確認ください。