 よこやま良平
WordPressへ不正アクセスされた後は、通常のプラグインだけでなくmu-pluginsも必ず確認すべきです。
ここに不審コードが残ると、管理画面で停止したつもりでも自動的に読み込まれ、再侵入や改ざんの原因になります。
結論から言うと、mu-pluginsを見つけてすぐ削除するのではなく、実際の保存先、ファイル一覧、ハッシュ、更新時刻、読み込み先を保全してから静的に調べるのが正解です。
ホスティング事業者や制作会社が置いた正常な管理コードもあるため、存在だけで感染と断定してはいけません。
20年以上ITエンジニアとしてWordPressの制作・保守・復旧に携わっている、よこやま良平です。復旧現場では、一般プラグインを無効化しても残るmu-pluginsやローダーの確認を欠かしません。
- mu-pluginsが不正アクセス後に見落とされやすい理由
- 本当の保存先と自動読み込みの仕組み
- 削除前に証拠を安全に保存する手順
- 正常な管理コードと不審コードを分ける判断基準
- 侵入経路を残さず復旧し、再生成を監視する方法
mu-pluginsは「Must-Use Plugins」の略で、WordPressが通常のプラグインより早い段階で読み込む仕組みです。
管理画面の一般的なプラグイン一覧だけを見ていると、停止ボタンがないため確認から漏れやすくなります。
この記事では、ファイルを実行せずに読み込み連鎖を追い、正常・要確認・高危険を根拠で分類します。
証拠保全から隔離、クリーンな復元、復旧後の差分監視まで順番に進めてください。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
不正アクセス後にmu-pluginsを独立して確認する理由
不正アクセス後は、wp-content/pluginsの調査とは別にmu-pluginsを確認する必要があります。
読込条件、管理画面での扱い、更新方法が一般プラグインと異なり、攻撃者の永続化場所にも正常な運用コードの置き場所にもなるためです。
mu-pluginsは有効化操作なしで自動的に読み込まれる
標準構成では、WordPressはwp-content/mu-plugins直下のPHPファイルを自動的に読み込みます。
通常プラグインのように「有効化」を押す必要がなく、管理画面から個別に無効化する操作もありません。
そのため、攻撃者が書き込み権限を得ると、短いローダーを直下へ置いて別の不正ファイルを読み込ませることができます。
管理者が一般プラグインを全停止しても、mu-pluginsの処理は残るため、症状が続くことがあります。
ただし、自動読み込みは本来、全サイト共通の認証、監視、キャッシュ、運用制御などに使われる正規機能です。
mu-pluginsが存在するだけで感染ではなく、誰が何の目的で配置したかを確認する必要があります。
一般プラグイン一覧の停止ボタンでは止められない
管理画面では「必須」などの別表示になる場合がありますが、テーマや翻訳によって見え方が違います。
通常一覧にない、停止リンクがない、更新通知が出ないという理由だけで、存在しないと判断してはいけません。
ファイルマネージャーやSFTPでも、wp-content/pluginsだけを調べて作業を終える失敗が起こります。
実際にはmu-plugins、drop-ins、uploads内PHP、テーマ、wp-config.phpなど複数の読み込み地点を分けて確認すべきです。
直下PHPがサブディレクトリのローダーになる
標準のmu-pluginsは、直下のPHPファイルを自動読み込みします。
サブディレクトリへ本体を置く構成では、直下にある短いPHPがrequireやincludeで本体を呼ぶことが一般的です。
このローダー構造は正規の運用でも使われますが、不審コードを目立たない名前の階層へ隠すこともできます。
直下ファイルの数行だけを見て安全と判断せず、読み込み先が最終的にどこへ到達するか追跡してください。
- wp-content/mu-plugins直下のPHPファイル
- 直下PHPがrequire・includeするサブディレクトリ
- wp-config.phpのWPMU_PLUGIN_DIRとWPMU_PLUGIN_URL
- ホスティング管理機能が指定する独自配置
- WordPress管理画面の必須プラグイン表示
不正アクセス後のmu-pluginsを削除前に保全する
mu-pluginsを調べる最初の作業は削除ではなく、変更前の状態を再現できる形で保存することです。
ファイル本体だけでなく、パス、権限、所有者、時刻、ハッシュ、関連ログを一組として残してください。
サイト全体とログの調査用コピーを分けて作る
データベース、wp-content、WordPress本体、wp-config.php、Webサーバー設定、アクセスログ、PHPエラーログを保全します。
復旧用バックアップへ上書きせず、取得元、取得日時、担当者、サーバーのタイムゾーンを記録してください。
調査用コピーは公開ディレクトリの外へ保存し、ブラウザからアクセスできない状態にします。
感染の疑いがあるPHPを同じサーバー内の別公開フォルダへコピーすると、URLから実行される危険があるため避けます。
ファイル一覧とメタデータを読み取り中心で取得する
SSHが使えるなら、まずファイル名、サイズ、更新時刻、権限、所有者を一覧化します。
コマンドを使う前にWordPressのルートとwp-contentの実体を確認し、別サイトやバックアップ領域を誤って対象にしないでください。
find wp-content/mu-plugins -type f -maxdepth 6 -print0 | xargs -0 stat
find wp-content/mu-plugins -type f -maxdepth 6 -print0 | xargs -0 shasum -a 256
find wp-content/mu-plugins -type f -maxdepth 6 -print0 | xargs -0 file
この段階ではphpコマンドで対象ファイルを実行せず、構文確認のための安易なincludeも行いません。
マルウェアが環境変数やリクエストを条件に動く場合、調査者自身が通信や改ざんを起動するおそれがあります。
WPMU_PLUGIN_DIRとシンボリックリンクを確認する
標準パスだけを見る前に、wp-config.phpや起動設定でWPMU_PLUGIN_DIRが変更されていないか確認します。
独自ディレクトリが指定されていれば、その実体とURL設定、変更履歴、設定者を調査対象へ追加してください。
mu-plugins内のシンボリックリンクが、別の共有領域やリリースディレクトリを指す構成もあります。
リンク名だけを保存せず、解決後の実体パス、リンク先の所有者、更新時刻、同居する別サイトへの影響を確認します。
- 不審そうなPHPをブラウザやコマンドで試しに実行する
- ファイル名や更新時刻を記録せず削除する
- 調査用コピーを公開フォルダへ置く
- wp-content/pluginsだけを確認して調査を終える
- 共有MUプラグインの利用サイトを調べず停止する
WordPressのmu-pluginsから不審コードを静的に追う
不審コードの判断は、ファイル名ではなく、読み込み元、データの入口、実行される処理、外部との通信、変更時刻をつないで行います。
一つの危険そうな関数だけで断定せず、処理の流れと正規配布物との差分を確認してください。
直下ローダーから最終的な読み込み先までたどる
直下PHPにrequire、require_once、include、include_onceがあれば、引数の組み立て方と参照先を記録します。
dirname、ABSPATH、定数、環境変数、データベース値を使っている場合は、静的な文字列だけでなく実際に解決される候補を調べます。
正規ローダーがサブディレクトリの一つのファイルを読む構成もあれば、globで複数PHPを一括読込する構成もあります。
新しく追加された一件が同じ命名規則に紛れ込んでいないか、過去バックアップとファイル一覧を比較してください。
危険な機能の組み合わせと入力元を確認する
eval、base64_decode、gzinflate、可変関数、assert、preg_replaceだけで不正と断定するのは早計です。
ただし、外部入力や難読化された文字列が復号され、関数名やPHPコードとして実行される流れは高い優先度で調べます。
$_GET、$_POST、$_COOKIE、$_SERVER、HTTPヘッダーを条件に処理が変わるコードは、通常アクセスでは症状を隠す可能性があります。
特定のUser-Agent、リファラー、検索エンジン経由、管理者以外だけに動く条件分岐も確認してください。
wp_remote_get、wp_remote_post、curl、fsockopenなどの外部通信では、送信先、送信内容、応答の利用方法を調べます。
更新APIや監視サービスの正常通信もあるため、ドメインの所有者、公式文書、導入契約、同一バージョンの正常コードで裏付けます。
権限変更・ユーザー作成・ファイル書込みを探す
管理者作成、パスワード変更、権限追加、ログイン迂回、認証Cookie操作があれば、ユーザー履歴と同時刻のログを確認します。
一見したコードが短くても、WordPressのフックを使って管理者アクセス時だけ処理する仕掛けがあり得ます。
file_put_contents、fopen、rename、copy、unlink、chmodなどのファイル操作は、対象パスとデータの由来を追います。
キャッシュやログ出力にも使われますが、PHP生成、既存ファイル上書き、削除後の再作成に結び付く場合は危険です。
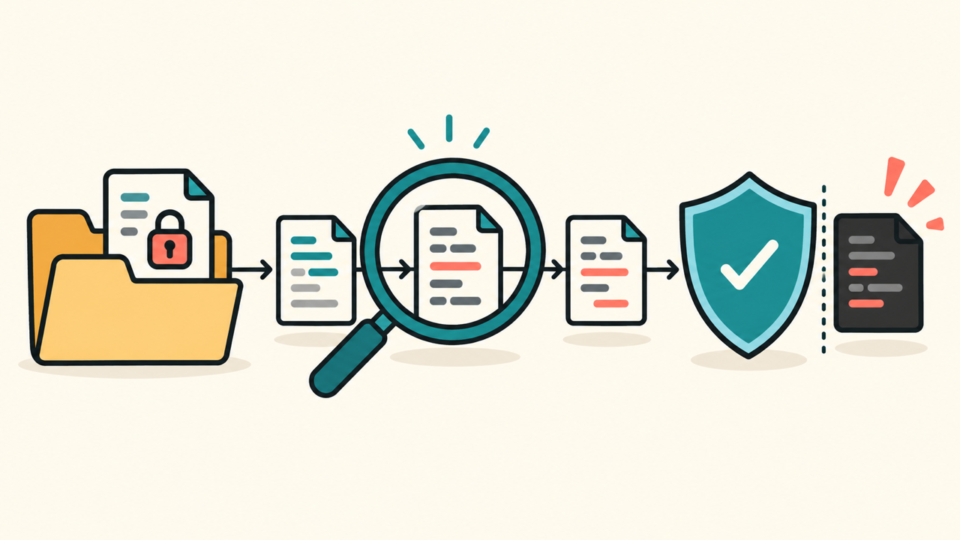
時刻とアクセスログを侵害タイムラインへ重ねる
ファイルの更新時刻を、最初の不審ログイン、改ざん、外部転送、迷惑メール、サーバー通知の時刻へ重ねます。
近い時刻なら有力な手掛かりですが、タイムスタンプはコピーや攻撃者の操作で変えられるため、それだけを証拠にしません。
アクセスログでは、同時刻のwp-login.php、xmlrpc.php、REST API、管理画面、未知PHPへの接続を探します。
FTP、SFTP、SSH、ホスティング管理画面、Gitデプロイの履歴も確認し、WordPress外から置かれた可能性を残します。

WordPressの正常なMUプラグインと不審コードを見分ける
正常・不正の判断では、出所、必要機能、配布元との一致、変更管理、コードの挙動を組み合わせます。
知らない名前だから削除するのでも、有名な会社名に見えるから信用するのでもなく、検証可能な根拠を集めてください。
ホスティング事業者や制作会社の管理機能を照合する
マネージドWordPressでは、キャッシュ、バックアップ、監視、ログイン保護、更新管理のためにMUプラグインが置かれることがあります。
契約プランの文書、サポート回答、管理画面の説明、正常な別環境と照合してください。
制作会社が独自機能や保守連携をmu-pluginsへ実装する場合は、納品資料、Git履歴、デプロイ記録、担当者へ確認します。
目的を説明できても、現在の契約で必要か、古い認証情報や停止済みAPIが残っていないかは別に評価します。
配布元とハッシュを同じバージョンで比較する
公式配布物や社内リポジトリがあるなら、同じバージョンのファイルとハッシュを比較します。
最新版との比較だけでは、正規の旧版差分と攻撃者の改ざんが混ざるため、対象時点の版を特定してください。
比較元が用意できない独自コードは、必要機能と入出力を文書化し、隔離した環境で専門家がレビューします。
本番上で動かしながら挙動を見るのではなく、ネットワークと秘密情報を分離して静的解析を優先してください。
危険度を三段階に分けて対応順を決める
正常は、所有者、目的、配布元、変更履歴が説明でき、コード内容も一致するものです。
要確認は、目的は想像できても記録や比較元が不足するもの、高危険は、難読化、外部入力による実行、無断の権限変更などが重なるものと整理します。
高危険でも、証拠を保全せず即削除すると侵入経路と影響範囲を見失います。
まず外部公開や書き込みを必要範囲で制限し、証拠保存後に隔離とクリーンな復元へ進みます。
- 設置した組織と担当者を確認できる
- 目的と必要なサイト機能を説明できる
- 同じバージョンの正規コードと一致する
- 導入日と変更履歴が運用記録に残っている
- 外部通信、権限、ファイル操作が目的の範囲内である
不正なmu-pluginsを安全に復旧して再侵入を防ぐ
不正なmu-pluginを見つけたら、単体ファイルの削除ではなく、侵入経路と再生成元を含めて復旧します。
登録元や漏えい認証情報が残れば、同じファイル名でも別名でも再び配置されるからです。
影響に応じて外部公開と書き込みを制限する
情報流出、外部転送、迷惑メール、管理者追加が続いている場合は、サイトを安全な案内へ切り替え、管理経路を制限します。
被害が継続する状態で調査を長引かせず、事業影響と証拠保全を両立できる封じ込めを選びます。
隔離後は信頼できる原本から復元する
不審ファイルは証拠コピーを残したうえで、公開領域外へ隔離します。
正常部分だけを目視で抜き取るより、公式配布物、社内リポジトリ、侵害前バックアップなど信頼できる原本から置き換える方法が安全です。
mu-pluginsだけでなく、WordPress本体、一般プラグイン、テーマ、drop-ins、uploads、wp-config.php、サーバー設定も確認します。
一箇所のバックドアを消しても、別の再生成元が残れば復旧完了ではありません。
侵入原因と認証情報を同じ復旧で処理する
古いプラグインやテーマの脆弱性が原因なら、修正版へ更新するか安全な代替へ置き換えます。
不要な拡張機能は停止だけでなく削除し、再導入の責任者と手順も見直してください。
WordPress管理者、ホスティング、SFTP、SSH、データベース、CDN、DNS、メール、Git、外部APIの認証情報を影響範囲に応じて変更します。
安全な端末から順番を決め、既存セッション、アプリケーションパスワード、APIキーも失効させます。
削除後は再生成と必要機能を検証する
復旧直後、数時間後、翌日、数日後に、ファイル一覧とハッシュを再取得します。
同じファイルの復活、別名ローダーの追加、WPMU_PLUGIN_DIRの再変更、未知の外部通信がないか比較してください。
管理画面ログイン、投稿、予約処理、フォーム、メール、キャッシュ、バックアップ、決済など必要機能も確認します。
正常なMUプラグインまで停止すると、表示上は直っても運用機能が壊れるため、セキュリティと業務の両方を検証します。
WordPressのmu-pluginsを復旧後も監視する
復旧後は、正常なmu-pluginsの一覧とハッシュをベースラインとして保存することが重要です。
誰がいつ何を変更したか分かる運用にすると、新しいファイルや一行の追記を早く発見できます。
正常ファイルの台帳と変更手順を作る
ファイルごとに、実体パス、ハッシュ、所有者、目的、導入日、更新責任者、配布元、依存機能を記録します。
直下ローダーと読み込み先を一組で管理し、片方だけが変わった場合も差分として扱ってください。
変更前レビュー、ステージング確認、バックアップ、承認、デプロイ、動作確認、ロールバックを手順化します。
緊急修正でも記録を省略せず、後から正常変更と侵害を区別できる情報を残します。
書き込み権限と管理経路を最小化する
Webサーバーの実行ユーザーが不要な領域へ常時書き込めないよう、ホスティング仕様に合わせて権限を見直します。
数値だけを一律に当てはめず、更新方式、所有者、グループ、デプロイ経路を理解して設定してください。
共用アカウントをやめ、管理者、SFTP、SSH、ホスティングに個別アカウントと多要素認証を使います。
退職者や外注先の権限は契約終了時に失効し、長期未使用アカウントを定期的に棚卸しします。
ファイル差分とログを同じ時刻で確認する
mu-pluginsの追加・変更を検知したら、同時刻のログイン、ファイル転送、管理画面操作、デプロイ、WAFログを確認します。
差分通知だけで終わらせず、正規変更か、侵害の再発かを判断できる担当者と連絡手順を決めてください。
監視ツールが異常を知らせても、マルウェア全体を自動的に除去できるとは限りません。
クイックレスキュー365は状態可視化や不正ログイン防御に使えますが、マルウェアスキャン機能はないため、用途を分けて運用します。
- 実際のmu-plugins保存先とリンク先を確認した
- 原本、メタデータ、ハッシュ、ログを保全した
- 直下ローダーから最終読込先まで追跡した
- 正常コードの所有者と配布元を確認した
- 不審コードと侵入経路を同じ復旧で処理した
- 再生成監視と正常機能の動作確認を行った
プラグイン設定だけでなく、更新・バックアップ・緊急復旧まで継続して任せたい場合は、
保守サービス「クイックレスキュー365」の内容も確認してください。
WordPressのmu-plugins調査に関するよくある質問
安全とは限りません。WPMU_PLUGIN_DIRで保存先が変更されている場合や、別のプラグイン、テーマ、uploads、wp-config.phpに不正コードがある場合があります。
設定と他の読み込み地点も確認してください。
すぐ削除してはいけません。ホスティングや制作会社の正常な管理機能である可能性があります。
原本を保全し、所有者、目的、配布元、コード内容を確認してから隔離や復元を判断します。
表示条件や管理画面のカスタマイズで見え方が異なることがあります。
画面表示だけで判断せず、WPMU_PLUGIN_DIRと実際のファイルシステムを確認してください。
テキストエディターで静的に読むだけなら通常は実行されませんが、PHP対応Webサーバーの公開領域へ置いたり、includeしたりしてはいけません。
隔離環境でも外部通信と秘密情報を遮断してください。
完了ではありません。配置した侵入経路、漏えい認証情報、別のバックドア、cronなどの再生成元を処理する必要があります。
削除後の差分監視と正常機能の確認まで行ってください。
WordPressのmu-pluginsは読込先と設置根拠まで確認する
不正アクセス後のmu-plugins調査では、フォルダを見て終わるのでも、知らないPHPを消して終わるのでも不十分です。
実際の保存先、直下ローダー、最終読込先、ハッシュ、時刻、関連ログを変更前に保全してください。
正常なMUプラグインには所有者、目的、配布元、変更履歴という説明可能な根拠があります。
根拠がなく、難読化、外部入力による実行、権限変更、ファイル再生成が重なるものは優先して隔離と侵入経路調査を進めます。
よこやま良平の復旧現場でも、見えている一つのファイルより、そこへ到達する読込連鎖と再配置する入口の特定が重要です。
自分で安全に判断できない時は、不審コードを実行せず、ログとバックアップが失われる前に専門家へ相談してください。
- mu-pluginsは一般プラグインと別に確認する
- 削除前に原本、パス、時刻、ハッシュを保全する
- WPMU_PLUGIN_DIRとシンボリックリンクも調べる
- 直下ローダーから最終読込先まで静的に追う
- 正常コードは所有者と配布元で裏付ける
- 侵入経路の修復と再生成監視まで行う
WordPressの不正アクセス・不審コードが自分で直せない時は
ワードプレスのWordPressエラートラブル解決をしたいなら
クイックレスキューが解決します。
・WordPressが真っ白画面
・WordPressがログインできない
・ホームページのマルウェアや乗っ取り
・サイトの表示くずれ
・エラーが表示されている
これらでお悩みなら最短30分ですぐに解決します!
いまなら期間限定で
・万一改善されない場合は全額返金保証で安心!
・30日間動作保証で安心!
・初期費・調査料 0円で安心!