 よこやま良平
WordPressへ不正アクセスされた後は、画面やファイルだけでなくcronの予約タスクも確認すべきです。
攻撃者が不審な処理を定期実行へ残すと、削除したコードやユーザーが再び作られるおそれがあります。
結論から言うと、予約イベントをいきなり削除せず、一覧とデータベースを保全し、フック名から実行元のPHPコードまで追うのが正解です。
cronの登録情報だけでは安全・危険を断定できないため、プラグイン、テーマ、mu-plugins、サーバー側の定期処理も合わせて調べます。
20年以上ITエンジニアとしてWordPressの制作・保守・復旧に携わっている、よこやま良平です。復旧現場では、見えているマルウェアを消すだけでなく、再生成する仕組みや予約実行の残存まで確認しています。
- WordPressのcronが不正アクセス後の調査対象になる理由
- 正常な予約タスクと不審なタスクを見分ける基準
- WP-CLIや管理画面で安全に一覧を保存する方法
- フック名から実行元のPHPコードを追う方法
- 削除だけで終わらせず再侵入を防ぐ復旧手順
WP-Cronには、予約投稿、更新確認、バックアップ、メール送信など多くの正常処理があります。
知らないフック名があるだけで削除すると、サイト運営に必要な処理まで止めるため注意が必要です。
この記事では、通常の「cronが動かない」障害ではなく、不正アクセス後の永続化調査に絞って解説します。
証拠保存、所有者特定、封じ込め、復旧後の監視まで順番に進めてください。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
不正アクセス後はWordPressのcronを削除前に調べる
不正アクセス後のcron確認では、最初に一覧を保存し、正常な基準と比較することが重要です。
予約イベントを先に消すと、再侵入の仕組み、実行間隔、登録時期を判断する証拠を失います。
WP-Cronはアクセスをきっかけに予約処理を実行する
WordPressのWP-Cronは、OSのcronと同じ常駐サービスではありません。
通常はページアクセスなどをきっかけに期限到来のイベントを確認し、登録されたフックへ結び付くコールバックを実行します。
データベースのcron情報には、実行予定時刻、フック名、引数、繰り返し間隔などが保存されます。
一方、実際に何をするかは、読み込まれたプラグインやテーマなどのPHPコードがadd_actionでフックへ登録します。
この仕組みのため、イベント名だけを見ても処理内容は分かりません。
不審なフックを見つけたら、登録情報と、そのフックを受け取るPHPコードの両方を確認する必要があります。
攻撃者は予約実行を再生成や外部通信に悪用できる
不正コードがcronイベントを登録すると、一定間隔で管理者作成、ファイル復元、迷惑メール送信、外部サーバーとの通信などを試せます。
目に見える感染ファイルを削除しても、別のPHPコードが予約処理から再配置すれば被害が戻ります。
ただし、cronイベント自体に長いマルウェア本体が必ず保存されるわけではありません。
多くの場合は短いフック名や引数が残り、本体はプラグイン、テーマ、mu-plugins、uploads内PHP、改ざんコアなど別の場所にあります。
正常な大量イベントと不審な永続化を分けて考える
EC、会員、バックアップ、セキュリティ、メール配信サイトでは、数十から数百の予約イベントがあっても不自然ではありません。
イベント数の多さだけでは感染と判断できず、導入機能、実行頻度、登録元、過去の基準との違いを見ます。
逆に、イベントが一件しか見つからなくても安全とは限りません。
サーバーのcrontab、ホスティング管理画面のスケジューラ、外部Web cron、Action Schedulerなど、WP-Cron以外の経路が残っている場合があります。
- WordPress標準のWP-Cronイベント
- WooCommerceなどが使うAction Schedulerのキュー
- サーバーOSやホスティング管理画面のcron
- 外部サービスからwp-cron.phpや不審URLを呼ぶWeb cron
不正アクセス後のcron一覧と証拠を安全に保存する
調査は、現在のイベント一覧と関連設定を変更せずに保存するところから始めます。
同じサイトの正常時バックアップやステージング環境があれば、差分比較できるよう同じ形式で取得してください。
調査用コピーを作って取得時刻とハッシュを残す
最初にデータベース、wp-content、設定ファイル、アクセスログの調査用コピーを作ります。
復旧用バックアップと同じ名前で上書きせず、取得元、JST時刻、担当者、SHA-256を記録してください。
cronのoption_valueはPHPのシリアライズ形式で保存されることがあり、直接編集するとデータを壊します。
本番データベースへUPDATEを実行せず、WordPress APIやWP-CLIで読み取り、原本は別に保全する方法が安全です。
共有サーバーでWP-CLIを使えない場合は、管理画面に既に導入済みのイベント確認機能、データベースの読み取り専用エクスポート、サーバー会社への照会を使います。
調査のために新しいプラグインを本番へ追加すると証拠が変わるため、必要なら複製環境で行います。
WP-CLIでは実行せず一覧だけを取得する
WP-CLIを利用できるなら、イベントとスケジュールの一覧をJSONで保存すると比較しやすくなります。
サイトのルートと対象環境を確認し、誤って別サイトの情報を採らないようにしてください。
wp cron event list --fields=hook,next_run_gmt,next_run_relative,recurrence --format=json > wp-cron-events-before.json
wp cron schedule list --format=json > wp-cron-schedules-before.json
shasum -a 256 wp-cron-events-before.json wp-cron-schedules-before.json
ここでは一覧取得だけに留め、wp cron event runは使いません。
不審イベントを手動実行すると、削除、外部送信、ユーザー作成など攻撃者の処理を自分で起動する危険があります。
取得結果には次回実行時刻と繰り返し間隔が表示されますが、登録日時が必ず残るわけではありません。
感染発覚時刻、バックアップ差分、監査ログ、プラグイン導入履歴と突き合わせ、いつ追加されたかを推定します。
管理画面やデータベースは読み取り専用で確認する
WP Crontrolなどが以前から導入されている場合は、イベント名、次回実行、間隔、引数を確認できます。
イベント編集や削除はまだ行わず、画面の取得日時を記録し、必要な範囲だけスクリーンショットやエクスポートを保存します。
データベースでは、実際の接頭辞を確認してoptionsテーブルのcron項目を調べます。
画面へ表示したシリアライズ文字列をコピーするだけでなく、データベース全体の整合したダンプも保全してください。
Action Schedulerとサーバーcronを別表へ保存する
WooCommerceなどのAction Schedulerは、WP-Cronとは別のテーブルと管理画面で処理待ちを管理します。
失敗、保留、実行中、完了の件数、フック、引数、作成時刻を保存し、突然増えた未知のアクションを探します。
サーバー側では、crontab、systemd timer、ホスティング管理画面の定期実行、外部監視サービスを確認します。
wp-cron.phpだけでなく、未知のPHP、curl、wget、シェル、短縮URLを呼ぶ設定がないか調べてください。
外部から不審URLを定期的に呼ぶ仕組みは、WordPress内のcronを消しても残ります。
DNS、CDN、Basic認証、アクセスログも含め、誰がどのURLをいつ呼んだかを調査表へ追加します。
- 不審そうなイベントを一覧保存前に削除する
- 本番で予約イベントを試しに手動実行する
- cronのシリアライズ値を直接書き換える
- 調査用プラグインを証拠保全前に追加する
- 時刻や対象サイトを記録せず画面だけ保存する
WordPressのcronから不審な予約タスクを見分ける
不審なcronは、名前の見た目ではなく、所有者、実行内容、頻度、登録時期、サイト機能との整合性で判断します。
一つの特徴だけで削除せず、複数の根拠が重なったイベントから優先して追跡してください。
フック名と導入機能の対応表を作る
イベントごとに、フック名、引数、繰り返し、次回実行、想定プラグイン、必要な機能、根拠ファイルを表へ記録します。
WordPress本体の更新確認、予約投稿、サイトヘルス、削除処理など、標準イベントも先に把握します。
プラグイン由来のイベントは、公式文書、ソースコード、同一バージョンの正常配布物で確認します。
プラグイン名に似た文字列でも、攻撃者が紛らわしいフック名を使えるため、名称だけを信用しません。
ランダムな文字列、極端に短い間隔、導入していない製品名、意味不明な引数は優先調査の手掛かりです。
ただしライセンス確認やキュー処理にも独自名が使われるため、それだけでマルウェアとは断定しないでください。
フックを受け取るPHPコードまで追跡する
次に、同じフック名をadd_actionへ登録するコードをwp-contentと正規コア差分から探します。
見つかったファイルのパス、ハッシュ、所有者、更新時刻、配布元との差分を保存し、コードを実行せずに読み取ります。
コールバック内で、外部入力、eval、base64_decode、可変関数、外部HTTP通信、ファイル書き込み、ユーザー作成、メール送信が連なる場合は慎重に調べます。
個々の関数には正当用途もあるため、データの入力元と最終的な処理先を追って判断します。
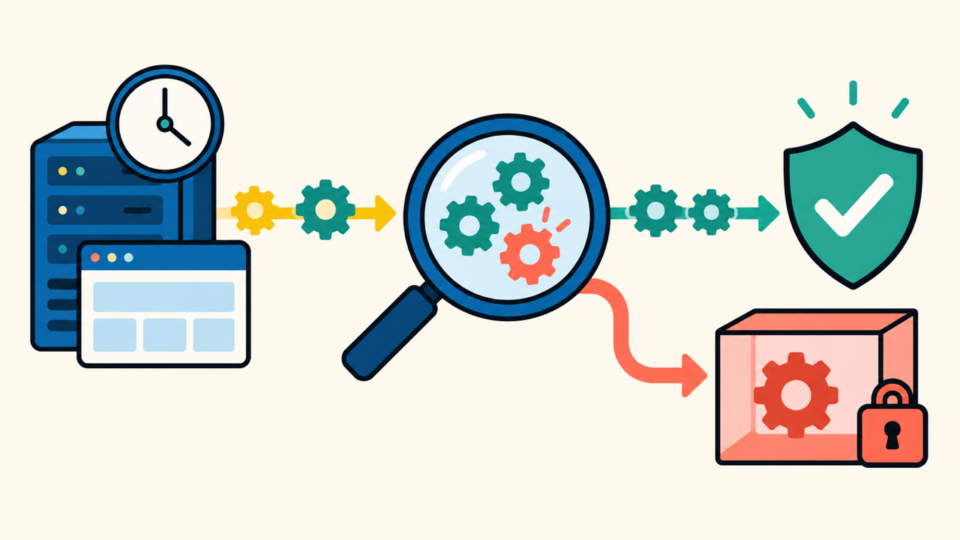
実行間隔と時刻を侵害タイムラインへ重ねる
5分ごと、1時間ごと、毎日などの間隔を、ファイル再生成、外部通信、迷惑メール、管理者追加が起きた時刻へ重ねます。
周期が一致すれば有力な手掛かりですが、同じサーバーの正常バッチもあるため実行主体を確認します。
次回実行時刻だけでは、過去に何回動いたか分からない場合があります。
アクセスログのwp-cron.php、PHPエラーログ、監査ログ、送信メール、外部APIログを組み合わせ、実行痕跡を探します。
不審イベントの引数に投稿ID、ユーザーID、ファイルパス、URLが含まれる場合は、その対象の変更履歴も調べます。
引数に秘密情報が含まれていたら、共有版資料ではマスキングし、原本の閲覧権限を限定してください。
通常障害の記事と不正アクセス調査を混同しない
予約投稿失敗やサイトヘルス警告では、ループバック、低アクセス、キャッシュ、タイムゾーンが主な確認対象です。
不正アクセス後は、それに加えて未知イベント、実行コード、外部スケジューラ、再生成挙動を調べます。
cronが止まっているから安全とも言えません。
攻撃者のイベントが期限切れで待機している、外部cronだけが動いている、特定アクセス時だけ再登録されるなど複数の状態があります。
- 侵害発覚前後に初めて現れた未知フック
- 導入していない機能名と短い実行間隔
- 未知PHPのadd_actionと同じフック名
- ファイル再生成や外部通信と周期が一致
- 削除後に同じイベントが再登録される
- サーバーcronや外部Web cronから不審URLが呼ばれる
不審なcronを見つけた時は実行元から復旧する
不審イベントを見つけたら、イベント削除だけで終わらせず、登録元コード、侵入経路、認証情報を同時に修復します。
再登録元が残ったままでは、次のアクセスや別の予約処理で元の状態へ戻ります。
被害継続中は証拠を残して封じ込める
外部送信、迷惑メール、改ざん再生成が続いている場合は、証拠保存後に公開制限やメンテナンス表示を検討します。
実施時刻、変更前後の設定、遮断範囲、担当者を記録し、攻撃者の操作と復旧作業を区別してください。
DISABLE_WP_CRONを設定するだけでは完全な駆除になりません。
イベントと不正コードは残り、サーバーcron、直接呼び出し、別の実行経路があれば処理される可能性があります。
緊急停止が必要でも、イベント名、引数、次回時刻、関連ファイル、外部接続先を先に保存します。
個人情報や決済が関係する場合は、技術担当だけで判断せず、組織の責任者や専門窓口へ連携してください。
不正コードと登録元を特定して取り除く
改ざんされたプラグインやテーマは、信頼できる公式配布物の同一バージョンと比較し、安全な版へ置き換えます。
未知プラグイン、mu-plugin、uploads内PHP、コア差分、データベース内コードも範囲に含めます。
一つのファイルだけ削除せず、同じハッシュ、類似コード、作成時刻、所有者、外部通信先を使って横展開を調べます。
同じホスティング契約の別サイト、古い検証環境、サブドメインも共通資格情報から侵害されていないか確認します。
入口が脆弱なプラグインなら更新または削除、盗まれた認証情報ならパスワード変更とセッション失効が必要です。
FTP、SSH、ホスティング、DNS、管理メール、APIキーまで、漏えい経路に近いものから順番に更新します。
原因を除去した後にイベントを整理する
登録元を修復した後、正常機能に不要な不審イベントを削除します。
削除前後の一覧を保存し、削除対象、理由、担当者、実行時刻を復旧記録へ残してください。
イベント削除後は、同じフックが再登録されないか、wp-cron.phpへの通信や外部呼び出しが再発しないか監視します。
正常な予約投稿、バックアップ、更新確認、メール送信も動くことを確認し、業務影響を見落とさないようにします。
Action Schedulerの不審アクションも、所有プラグインと処理内容を特定してから整理します。
大量の履歴を一括削除すると実行証拠を失うため、対象期間とエクスポートを確定してから対応してください。
クリーンな復元でも再侵入条件を閉じる
バックアップ復元を選ぶ場合は、侵入より前で、改ざんがなく、必要なログを保存済みの時点を使います。
復元だけでは侵入口や盗まれた資格情報が残るため、更新、権限、認証情報、WAF、不要機能も見直します。
復元後に旧データから投稿や注文を戻す時は、実行可能なPHP、未知ユーザー、options、cron、Action Schedulerを無条件に移さないでください。
必要データと設定を分類し、検証環境で差分を確認してから本番へ反映します。
WordPressのcronを復旧後も監視して再侵入を防ぐ
復旧後は一度の一覧確認で終わらせず、正常な基準を保存して差分監視へ切り替えます。
イベント、コード、外部定期処理を定期的に照合すると、再登録や別経路の残存を早く発見できます。
正常なイベント一覧をベースラインとして保存する
復旧完了時のフック名、引数、間隔、所有プラグイン、必要理由をベースライン化します。
WordPressやプラグイン更新で正当な変化も起こるため、更新日、担当者、変更内容と一緒に管理してください。
差分が出たら、追加だけでなく、消失、間隔変更、引数変更、次回時刻の異常も確認します。
正常イベントが消えている場合は、攻撃者による妨害だけでなく、プラグイン停止や更新失敗も候補です。
ログとアラートを再発兆候へ結び付ける
wp-cron.phpの異常な連続アクセス、未知フックの再登録、同じファイルの再生成、外部通信の復活を監視します。
検知した時刻を侵害タイムラインへ追加し、どの復旧工程の後に戻ったかを確認してください。
サーバー会社やWAFの通知だけに頼らず、ファイル整合性、管理者、プラグイン、テーマ、mu-plugins、タスク一覧を定期監査します。
クイックレスキュー365は状態可視化や不正ログイン防御に使えますが、マルウェアスキャン機能はないため、用途を分けます。
最小権限と更新管理で登録経路を減らす
不要な管理者、未使用プラグイン、古いテーマ、共用アカウントを減らすと、cronへ不正処理を登録される入口も減ります。
制作会社や外注先には個別アカウントを発行し、契約終了時に権限とセッションを確実に失効します。
WordPress本体、プラグイン、テーマは、バックアップと互換性確認を行ったうえで更新します。
更新できない拡張機能は放置せず、代替、隔離、外部公開制限、撤去のどれを選ぶか期限を決めてください。
- 不審イベントと関連コードの原本を保全した
- 登録元コードと侵入経路を修復した
- WP-Cron・Action Scheduler・外部cronを確認した
- 認証情報と既存セッションを必要範囲で失効した
- 正常イベントとサイト機能の動作を確認した
- 復旧後のベースラインと監視時刻を決めた
プラグイン設定だけでなく、更新・バックアップ・緊急復旧まで継続して任せたい場合は、
保守サービス「クイックレスキュー365」の内容も確認してください。
WordPressの不正アクセス後のcron確認に関するよくある質問
削除してはいけません。プラグインやWordPress本体の正常イベントにも分かりにくい名前があります。
一覧を保全し、フック名、引数、間隔、所有コード、導入機能を確認してから判断してください。
一時的な封じ込めの一部になる場合はありますが、完全な対策ではありません。
不正コード、サーバーcron、外部呼び出し、別の実行経路が残るため、登録元と侵入経路の修復が必要です。
多いだけでは断定できません。低アクセス対策の外部cron、バックアップ、EC処理、プラグインのキューでも増えます。
接続元、周期、応答、同時刻のイベントとコードを確認してください。
本番では実行しないでください。外部送信、ファイル作成、削除、ユーザー追加などを自分で起動する危険があります。
原本を保全し、隔離した検証環境で静的解析を優先します。
イベント間隔と侵害状況によります。少なくとも短周期、日次、週次の処理をまたぐ時点で確認し、数時間後、翌日、数日後の差分を残します。
長周期イベントがある場合は、その実行予定日も監視計画へ含めてください。
WordPressのcronは予約情報と実行コードをセットで確認する
不正アクセス後のcron調査では、知らないイベントを見つけて削除するだけでは不十分です。
変更前に一覧とデータベースを保全し、フック、引数、間隔、実行時刻から対応するPHPコードを追ってください。
WP-Cron、Action Scheduler、サーバーcron、外部Web cronを分けて確認すると、WordPress内だけを消して再発する失敗を防げます。
イベント削除は登録元コードと侵入経路を修復した後に行い、正常機能の動作も検証します。
よこやま良平の復旧現場でも、再生成する仕組みを残さないことが復旧品質を左右します。
自分で実行元を特定できない時は、不審イベントを動かさず、ログとバックアップが失われる前に専門家へ相談してください。
- 予約イベントは削除前に一覧・時刻・引数を保全する
- フック名だけでなくadd_actionの実行コードを追う
- Action Schedulerとサーバー側cronも別に確認する
- 不審イベントを本番で手動実行しない
- 登録元と侵入経路を直してから不要イベントを整理する
- 復旧後の正常一覧を保存し差分監視する
WordPressの不正アクセス・再侵入が自分で直せない時は
ワードプレスのWordPressエラートラブル解決をしたいなら
クイックレスキューが解決します。
・WordPressが真っ白画面
・WordPressがログインできない
・ホームページのマルウェアや乗っ取り
・サイトの表示くずれ
・エラーが表示されている
これらでお悩みなら最短30分ですぐに解決します!
いまなら期間限定で
・万一改善されない場合は全額返金保証で安心!
・30日間動作保証で安心!
・初期費・調査料 0円で安心!