 よこやま良平
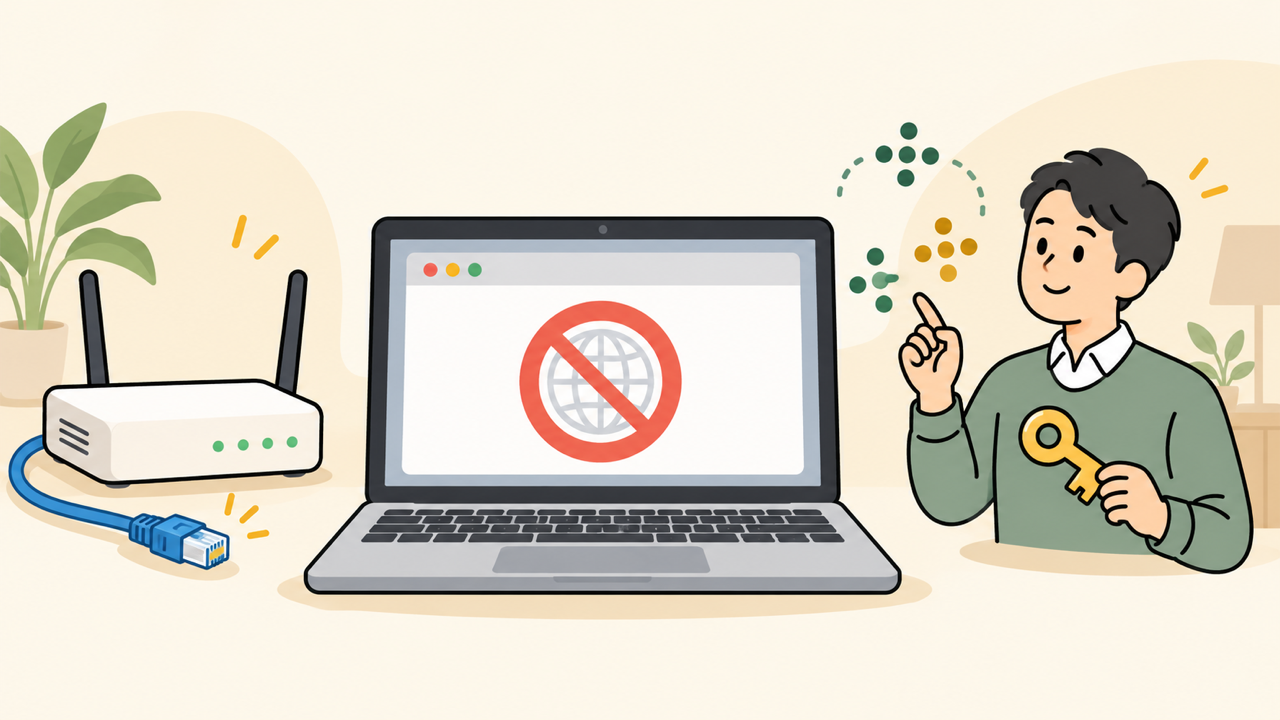
WordPressの管理画面をIP制限していて、昨日まで入れた自分のパソコンだけ突然403 Forbiddenになる。
この症状は、固定IPの変更や回線の切り替えで、現在の接続元IPが許可リストから外れた時によく起こります。
大切なのは、慌ててすべてのセキュリティ設定を消さないことです。制限している場所を特定し、退避を取り、一時解除、新しいIPの登録、再検証という順番で進めれば、安全性を下げる時間を最小限にできます。
20年以上ITエンジニアとしてWordPressの制作・保守・復旧に携わっている、よこやま良平です。403の復旧現場では、原因を確認せず制限を全削除した結果、別の侵入リスクを作ってしまうケースも見てきました。
- 自分だけ403になる原因が、IP制限か別の403かを短時間で判断できます
- .htaccess・サーバー管理画面・WAF・プラグインのどこを確認するか分かります
- 固定IP変更後に、新しいIPを安全に許可し直す手順が分かります
- 再発時に管理画面へ入れなくならない代替経路と記録方法を準備できます
この記事では、一般的な403エラーの原因を網羅するのではなく、固定IP変更後に自分だけ締め出された状況へ絞って解説します。公開ページまで見られない場合や、複数の利用者が同時に入れない場合は、IP制限以外の原因も疑ってください。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
WordPressのIP制限で自分だけ403になる原因を確認する
同じサイトを別回線から開けるなら、WordPress本体の故障よりも、現在の接続元IPと許可リストの不一致を先に疑うのが正解です。
固定IP契約でも、プロバイダーの設備変更、ルーター交換、契約変更、IPv4 over IPv6方式の変更などで、外部から見えるグローバルIPアドレスが変わることがあります。社内では同じWi-Fi名を使えていても、サイト側から見える住所は以前と別物です。
IP制限は「この接続元だけ通す」という仕組みなので、古いIPしか許可されていなければ、正しいWordPressユーザー名とパスワードを入力する前にWebサーバーが拒否します。そのため、ログイン画面が表示されず、403だけが返ることも珍しくありません。
別回線で表示できるかを確認する
最初に、スマートフォンのWi-Fiを切り、モバイル回線で公開ページと管理画面URLを開きます。公開ページは見えるが、会社や自宅の固定回線だけ403になるなら、接続元に依存する制限である可能性が高まります。
ただし、モバイル回線から管理画面へ入れたとしても、その回線を恒久的な許可先にするのはおすすめしません。携帯回線のIPは変わりやすいため、目的は原因の切り分けと緊急作業の入口確保に限定します。
403が出る範囲を三つに分ける
- サイト全体が403:サーバー側のIP拒否、CDN、WAF、.htaccessを優先確認
- wp-adminだけ403:管理画面専用の許可設定、セキュリティプラグインを確認
- 保存やAPI通信だけ403:REST API、WAFの誤検知、CookieやNonceも確認
ログイン画面まで開けるのに投稿保存時だけ403になる場合は、固定IPの許可漏れとは限りません。REST API通信やWAFの検知を切り分ける必要があるため、次の記事の手順も参考になります。
一方、公開ページも管理画面も同じ回線だけ403なら、WordPressへ届く前の制限が有力です。ブラウザのキャッシュ削除やパスワード再設定を繰り返す前に、制限の設定場所を探してください。
WordPressのIP制限が設定されている場所を特定する
IP制限は複数層へ重ねられます。.htaccessを直しても403が続く時は、サーバーパネル、CDN、WAF、プラグインを順番に確認します。
WordPressのアクセス制限は、WordPress管理画面だけで完結するとは限りません。むしろ固定IPを許可する設定は、Apacheの.htaccess、レンタルサーバーの管理パネル、CloudflareなどのCDN、WAF、セキュリティプラグインに分散しやすい項目です。
設定変更履歴と通知メールから入口を探す
最短で見つける方法は、最後にIP制限を設定した時の作業記録、保守会社からの報告、サーバー会社の通知メールを確認することです。「管理画面制限」「海外アクセス制限」「アクセス拒否」「許可IP」「WAF除外」といった語句で検索します。
記録がなければ、403応答のヘッダーやエラーページの見た目も手掛かりになります。サーバー会社独自の403画面、CDNのリクエストID、プラグイン名を含む拒否画面があれば、制限層をかなり絞れます。
.htaccessとサーバー設定を優先確認する
FTPやSFTP、サーバーのファイルマネージャーへ入れるなら、WordPress設置ディレクトリとwp-admin配下の.htaccessを確認します。古いApache形式のallow fromや、新しいRequire ipに以前の固定IPが残っていないかを探します。
特定IPを拒否する設定自体の考え方は、次の記事でも確認できます。ただし今回は「攻撃元を拒否する」のではなく「管理者の新しいIPを許可し直す」作業なので、denyとallowを取り違えないでください。
WAF・CDN・プラグインも確認する
サーバーパネルに管理画面アクセス制限や海外IP制限がある場合、.htaccessを編集しても上位層で拒否されます。CDNを利用しているサイトでは、ファイアウォールルール、IP Access Rules、Zero Trustのポリシーも候補です。
WordPressのセキュリティプラグインには、拒否IPやログイン保護の機能があります。ただしWordPressへ到達する前に403になっている場合、プラグイン画面からは解除できません。どの層で応答しているかを先に見極めることが、無駄な変更を減らします。
WordPressのIP制限を安全に一時解除する手順
制限ファイルやルールは削除せず、必ず複製・エクスポートしてから、対象行だけを一時的に無効化します。
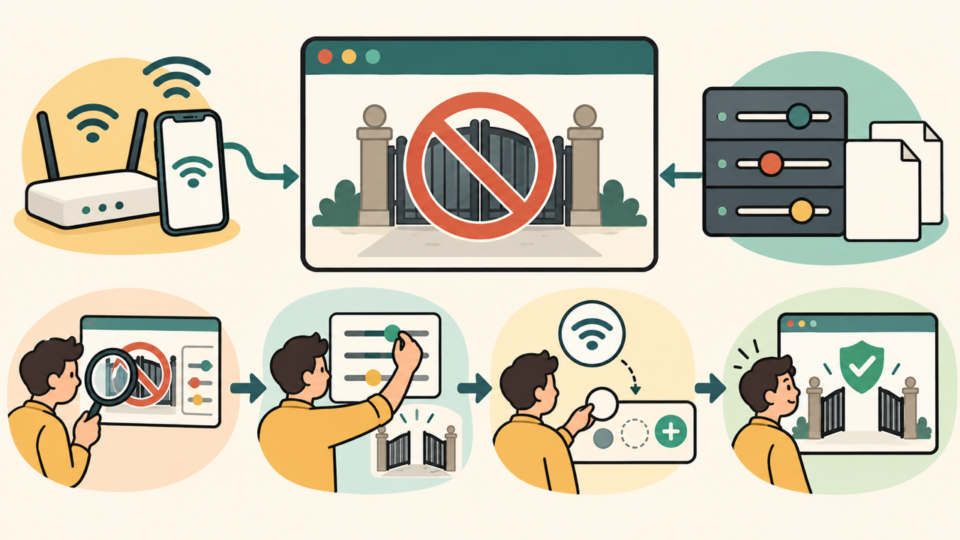
復旧の目的は、管理画面を無防備にすることではありません。現在の接続元IPを登録するために、必要な入口だけを短時間開けることです。作業前後の状態を残せば、誤操作が起きても元へ戻せます。
作業前に現在値を保存する
- 対象の.htaccessをローカルへダウンロードし、変更前のファイル名と日時を記録する
- サーバーパネルやCDNのルールは、設定画面のスクリーンショットまたはエクスポートを保存する
- 現在の403発生時刻、接続回線、対象URL、表示されたリクエストIDを控える
- 別回線、SFTP、サーバーパネルなど、切り戻しに使える経路が動くことを確認する
バックアップはサイト全体だけでなく、今回触る設定単位でも必要です。サーバー管理画面の設定はWordPressバックアップへ含まれないことがあるため、画面記録やエクスポートを別途残してください。
最小範囲だけ一時解除する
.htaccessなら、IP制限を構成する行だけをコメント化するか、退避したファイルと比較できる形で編集します。wp-admin専用の制限なら、サイト全体のセキュリティ設定まで外す必要はありません。
サーバーパネルやCDNでは、ルールを削除せず一時停止できる機能を優先します。停止後は、別のセキュリティ対策が残っていることを確認し、管理画面へログインできたらすぐ次のIP登録へ進みます。
- 推測されやすい管理者名を使わず、強いパスワードと二要素認証を維持する
- 作業中にプラグイン更新やテーマ変更など、関係のない変更を混ぜない
- 解除開始時刻を記録し、作業が中断したら元の制限へ戻す
ログイン自体ができない場合は、IP制限以外の原因も重なっている可能性があります。一般的な管理画面の切り分けは、次の記事を確認してください。
WordPressの.htaccessで新しい固定IPを許可する
Apacheの世代やサーバー構成によって記法が異なります。既存の動作していた形式を基準に、古いIPを新しいIPへ置き換えます。
現在のグローバルIPは、信頼できるIP確認サービスを同じ回線から開くか、サーバーのアクセスログに記録された自分の直近アクセスから確認します。社内LANの192.168.x.xや10.x.x.xはプライベートIPなので、外部サイトの許可値には通常使えません。
Require ip形式を更新する
Apache 2.4系で使われるRequire ip形式では、許可したいグローバルIPを指定します。既存行の意味を確認し、以前のIPを新しいIPへ置き換えます。複数拠点を許可する場合は、担当者と用途が分かるコメントを近くに残してください。
<Files "wp-login.php">
    Require ip 203.0.113.10
</Files>
上のIPは説明用です。そのままコピーせず、必ず現在の自分のグローバルIPへ置き換えてください。また、wp-login.phpだけを制限しているのか、wp-adminディレクトリ全体を制限しているのかで配置場所が変わります。
allow from形式は既存環境だけで使う
古い環境ではorder deny,allowやallow fromが残っている場合があります。動作中の設定をRequire ipへ急に全面変更すると、互換性や読み込み順の問題が出るため、今回の復旧では新旧変換を同時に行わない方が安全です。
保存後に500エラーへ変わった場合は、記法ミスやサーバーで許可されていないディレクティブが原因です。すぐ退避ファイルへ戻し、サーバー仕様を確認してください。403が500へ変わった状態を「前進した」と考えて編集を重ねてはいけません。
プロキシ経由のIP判定に注意する
CDNやリバースプロキシを使うサイトでは、Webサーバーから見える接続元がCDNのIPになることがあります。転送ヘッダーを正しく復元する設定がなければ、管理者のIPを登録しても一致しません。
X-Forwarded-Forなどのヘッダーを無条件に信用する設定は、偽装の原因になります。CDN公式の推奨構成とサーバー会社の仕様を確認し、信頼できるプロキシから届いた値だけを使う構成にしてください。
WordPressのサーバー・WAF・プラグイン側で解除する
CDNやサーバーのアクセス制限が先に拒否している時は、WordPressプラグインの許可設定だけ変更しても復旧しません。
レンタルサーバーの管理画面で許可IPを更新する
サーバー会社の管理画面へ入り、サイトセキュリティ、アクセス制限、管理画面保護、海外アクセス制限などの項目を確認します。契約単位、ドメイン単位、ディレクトリ単位のどこへ適用されているかも見ます。
新しいIPを追加できる場合は、古いIPをいきなり削除せず、まず両方を許可して動作確認します。新しい回線からPCとスマホの管理画面を確認した後、不要になった旧IPを削除すると、切り戻し余地を残せます。
WAFやCDNのイベントログで拒否理由を見る
WAFの一時停止より先に、該当時刻のイベントログを確認します。どのルールが、どのURLと接続元IPを理由に遮断したか分かれば、サイト全体を無防備にせず、対象ルールだけを調整できます。
固定IPの許可ルールと、SQLインジェクションや不正Botを防ぐ検知ルールは役割が違います。403を直すためにWAF全体を恒久停止すると、本来防げた攻撃まで通すため、例外範囲は管理画面URLと管理者IPへ限定してください。
セキュリティプラグインの拒否を解除する
別回線からWordPressへログインできるなら、セキュリティプラグインのブロック履歴と許可リストを確認します。管理者の旧IPが拒否リストへ入っていないか、新IPが許可対象になっているかを見ます。
クイックレスキュー365には個別のIPアドレス拒否など、侵入口を減らすための機能がありますが、マルウェアをスキャンする機能ではありません。403の原因調査では、プラグインの拒否履歴だけでなく、サーバーとWAFのログも合わせて確認します。
WordPressのIP制限を再設定して動作確認する
管理画面、投稿保存、画像アップロード、REST API、ログアウト後の再ログインまで確認して、初めて復旧完了です。
新しい固定IPを登録した後は、一時停止した制限を元へ戻します。管理画面が一度開けただけでは、キャッシュや既存Cookieで通っている可能性があるため、シークレットウィンドウと別端末も使って確認します。
許可回線で確認する項目
- 公開ページ、wp-login.php、wp-adminが期待どおり表示される
- 管理者でログインし、既存の下書きを開いて保存できる
- メディアライブラリの表示と小さなテスト画像の通信が失敗しない
- ログアウト後、同じ回線から再ログインできる
- アクセスログに新しいIPと正常な応答が記録されている
投稿編集だけ失敗する場合は、管理画面HTMLは通ってもREST APIが拒否されている可能性があります。ブラウザの開発者ツールやサーバーログで、403になったURLを確認してください。
許可していない回線で拒否を確認する
セキュリティ確認では「通ること」と同じくらい「通らないこと」が重要です。許可対象外の回線から管理画面URLへアクセスし、想定どおり拒否されることを確認します。公開ページまで遮断していないかも同時に見ます。
PC幅だけでなくスマートフォンからも表示を確認し、緊急連絡用の担当者が必要な画面へ到達できるかを確かめます。多拠点運用なら、各拠点の固定IPと担当者名を一覧にし、不要な許可が残っていないか見直します。
作業記録を残して旧IPを整理する
記録には、変更前IP、変更後IP、設定場所、変更者、実施時刻、確認したURL、切り戻し方法を残します。IPだけを書いたメモでは、半年後に誰の回線か分からなくなります。
旧IPを将来使わないことが確認できたら、許可リストから削除します。プロバイダーへ返却されたIPは別の利用者へ割り当てられる可能性があるため、不要な旧IPを残すことは、知らない第三者へ入口を渡すのと同じです。
WordPressのIP制限で再び締め出されない運用にする
許可リスト、代替経路、担当者、更新時期を一つの運用台帳へまとめると、次回は数分で原因を特定できます。
固定IPの変更予定を事前に共有する
回線移転、プロバイダー変更、ルーター交換、VPN更改の予定が決まったら、WordPress保守担当へ事前に共有します。可能なら旧回線が使える間に新IPを追加し、両回線で確認してから切り替えます。
担当部署が別れている会社では、ネットワーク担当がIP変更を完了した後にWeb担当が締め出される事故が起こりがちです。インフラ変更のチェックリストへ「外部サービスの許可IP更新」を入れてください。
緊急用の代替経路を二つ用意する
安全な代替経路として、サーバーパネル、SFTP、限定されたVPN、保守会社の固定IPなどを準備します。一つだけでは、そのサービスの障害時に手詰まりになります。
共有アカウントや恒久的な全許可は代替経路ではありません。最小権限、二要素認証、利用記録、担当者退職時の無効化まで含めて運用します。
変更はステージングと復元手順で支える
IP制限自体は本番の接続条件なので、ステージングだけでは完全再現できないことがあります。それでも、関連するプラグイン設定やログイン動作を事前確認し、切り戻し手順を練習する価値はあります。
アクセス制限の変更とWordPress更新を同じ作業枠で同時に行うと、不具合の原因を切り分けにくくなります。セキュリティ境界の変更は単独で実施し、確認後に次の作業へ進むのが安全です。
WordPressのIP制限と403でよくある質問
固定IP変更後の403で相談が多い内容を、復旧と安全性の両面からまとめます。
あります。契約上の固定条件を変更した時だけでなく、回線方式やプロバイダー側設備の変更で別のIPになる場合があります。契約書と現在の外部IPを照合してください。
原因の切り分けや緊急復旧に限り、安全な端末と二要素認証を使って短時間利用する方法はあります。ただしIPが変わりやすいため、恒久的な許可先には向きません。
直る場合はありますが、パーマリンクや他の保護設定まで失うため削除は危険です。変更前を退避し、IP制限に関係する行だけを確認してください。
制限が複数層にある、CDN経由で別IPとして見えている、IPv4とIPv6の判定が違う、WAFやプラグインも拒否している、といった原因があります。応答した層のログを順に確認します。
403そのものの意味や、パーミッション、インデックスファイル、サーバー料金など幅広い原因を確認したい場合は、次の解説も参考にしてください。
WordPressのIP制限は設定場所を特定してから解除する
- 別回線と対象URLで、接続元IPに依存する403かを切り分ける
- .htaccess、サーバー、CDN、WAF、プラグインから制限元を特定する
- 変更前を退避し、必要最小限の範囲だけ一時解除する
- 新しい固定IPを追加し、許可側と拒否側の両方を検証する
- 旧IPを削除し、代替経路と作業記録を残す
固定IP変更後の403は、WordPressが壊れたのではなく、守るためのルールが古い接続元を見ているだけというケースが多くあります。だからこそ、すべてを無効にするのではなく、制限元を特定して新しいIPへ置き換えることが最短で安全な解決です。
自分で作業する場合は、必ず切り戻し経路を確保してから進めてください。設定場所が分からない、複数層の制限がある、WAFやCDNを利用している場合は、ログと構成を確認できる専門家へ引き継ぐ方が停止時間を短くできます。
すでに不正アクセスやマルウェア感染が疑われる場合は、IP制限の解除だけで終わらせず、復旧サービス「クイックレスキュー」も確認してください。
WordPress・サイト保守を専門家に任せたい時は
固定IP変更時の許可設定、復旧後の継続保守、バックアップ、更新、セキュリティ対策まで任せたいなら、
WordPress・サイト保守クイックレスキュー365をご確認ください。