 よこやま良平
不正アクセスが見つかった時、最も重い判断の一つが「情報流出まで起きたのか」です。
侵入の事実と、個人情報や顧客情報が外部へ持ち出された事実は分けて調べます。
結論から言うと、画面の異常が消えただけでは情報流出の有無は判断できません。
対象データ、到達経路、調査期間、侵害権限、証拠の強さを組み合わせて結論を出します。
20年以上ITエンジニアとしてWordPressの制作・保守・復旧に携わっている、よこやま良平です。
復旧現場では、確認できた事実、分析結果、推定、未確認事項を分けて説明しています。
- 不正アクセスと情報流出の違いを整理できる
- データ・経路・期間・権限で調査範囲を決められる
- アクセスログや操作履歴から持ち出しの痕跡を確認できる
- 証拠強度を4段階に分けて説明できる
- 証拠保全・封じ込め・連絡準備を安全に進められる
「流出していない証明」を急ぐと、ログ不足や調査漏れを見落とします。
分からない部分を無理に白とせず、説明可能な判断へまとめる手順を解説します。
個人情報保護法や契約上の通知義務は、扱う情報、事業、被害内容で変わります。
技術調査を整理し、必要に応じて法務・専門家・関係機関へ確認してください。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
不正アクセスで情報流出したかは証拠と到達可能性で判断する
不正アクセス後の情報流出は、侵入された事実だけで断定せず、
対象データへ到達できたか、閲覧・抽出・送信の痕跡があるかで判断します。
不正アクセスと情報流出は同じではない
ログイン成功、PHP改ざん、管理者権限の奪取は重大な侵害です。
しかし、それだけで顧客情報が外部へ持ち出された証拠にはなりません。
管理者権限を取られた後に受注CSVが出力されていれば、流出へ直結する強い痕跡です。
侵入事実とデータ操作を同じ時系列で結び付けます。
サイト表示が正常でも、REST APIやDBを使って裏側で取得された可能性があります。
見た目ではなく、保護データへ触れた記録を確認してください。
痕跡がないことは流出していない証明にならない
ログ保存期間が短い、DB監査ログを取っていない、攻撃者がログを削除した場合、
持ち出しの有無を後から完全には再現できません。
そのため「流出なし」ではなく、「確認した範囲では流出を示す痕跡なし」と表現します。
調査できなかった期間やログ種別も結論へ併記します。
記録対象外の通信や正規機能による出力もあります。
見つからないことと、起きていないことを同じ意味で扱わない姿勢が重要です。
到達可能性と実行痕跡を分けて評価する
侵害されたアカウントの権限、サーバー配置、接続可能なDBを確認し、
対象データまでの到達可能性を地図のように整理します。
次に閲覧URL、エクスポート、SQL、圧縮ファイル、外部通信を調べます。
「できた可能性」と「実際に行った痕跡」を混同しないでください。
到達できても操作痕跡がなければ未確定です。反対に権限が低く見えても、
設定ファイルやバックアップを読めれば重要データへ進めます。
- 侵入事実:認証突破、脆弱性悪用、WebShell設置
- 到達可能性:対象データへ接続できたか
- 実行痕跡:閲覧、出力、圧縮、送信が記録されたか
情報流出の調査範囲はデータ・経路・期間・権限で決める
情報流出調査は「何の情報を、どの経路で、いつからいつまで、誰の権限で扱えたか」を、
調査前に固定することが重要です。
保有データを機密度ごとに棚卸しする
WordPressのDB、アップロード、メール、バックアップ、外部サービスを一覧にし、調査対象の抜けを防ぎます。
公開ページと管理画面だけを見る調査では不十分です。
氏名、住所、連絡先、注文、問い合わせ、会員情報、APIキーを優先し、漏れた時の影響が大きい順に確認します。
件数だけでなく、組み合わせによるなりすましリスクも考えます。
フォームがDBへ保存しなくてもメールには残り、CRM連携があれば外部にも残ります。
データへ到達する経路を列挙する
管理画面の出力、REST API、独自API、phpMyAdmin、SSH、SFTPを一覧にし、調査対象の抜けを防ぎます。
公開ページと管理画面だけを見る調査では不十分です。
バックアップURL、クラウド保存、メール転送、Webhookを優先し、漏れた時の影響が大きい順に確認します。
件数だけでなく、組み合わせによるなりすましリスクも考えます。
正規機能でも奪われた権限から使えば流出経路になるため、マルウェアだけを探してはいけません。
調査期間は侵入確認時刻より前から取る
最初の不審ログイン、ファイル変更、脆弱性悪用、サーバー通知を一覧にし、調査対象の抜けを防ぎます。
公開ページと管理画面だけを見る調査では不十分です。
兆候より前から封じ込め完了までを優先し、漏れた時の影響が大きい順に確認します。
件数だけでなく、組み合わせによるなりすましリスクも考えます。
UTCとJSTの9時間差やCDN時刻をそろえないと、同じ操作を別の出来事として誤認します。
侵害された権限から横展開を確認する
WordPress管理者、ホスティング、SFTP・SSH、DB、メールを一覧にし、調査対象の抜けを防ぎます。
公開ページと管理画面だけを見る調査では不十分です。
APIキー、Application Passwords、OAuth、退職者アカウントを優先し、漏れた時の影響が大きい順に確認します。
件数だけでなく、組み合わせによるなりすましリスクも考えます。
現在使っていなくても有効な認証情報なら攻撃者は利用でき、通常パスワード変更後も残る場合があります。
- データ:個人・顧客・認証・非公開情報
- 経路:管理画面、API、DB、ファイル、メール
- 期間:最初の兆候より前から封じ込めまで
- 権限:WordPress、サーバー、DB、外部サービス
情報流出を確認するログと痕跡を優先順位順に集める
原本を保全したうえで、アクセス、WordPress操作、データ出力、外部送信の順に証拠をつなぎ、
一つの痕跡だけで結論を出さないことが重要です。
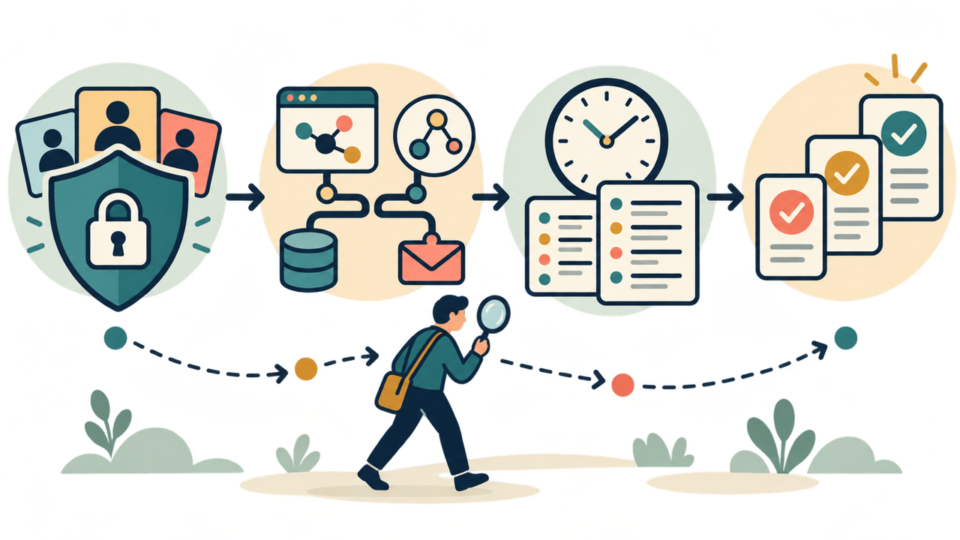
WebサーバーとCDNのアクセスログを確認する
送信元IP、時刻、HTTPメソッド、URL、応答コード、送信量、User-Agentを確認します。
ログイン成功後の連続アクセスや大きな応答は重要な手掛かりですが、単独では断定材料にしません。
画像配信など正常通信でも送信量は大きくなるため、URLと前後のセッションを照合します。
時刻、認証セッション、同じ送信元の前後操作を並べ、通常運用との差を確認します。
一行だけを切り出すと、正常処理を攻撃と誤認するおそれがあります。
WordPressとプラグインの操作履歴を確認する
管理者ログイン、新規ユーザー、権限変更、設定変更、エクスポートを確認します。
正規担当者が実施していない深夜の出力や大量検索は重要な手掛かりですが、単独では断定材料にしません。
監査ログがなければ、アクセスログ、DB更新時刻、メール通知で補います。
時刻、認証セッション、同じ送信元の前後操作を並べ、通常運用との差を確認します。
一行だけを切り出すと、正常処理を攻撃と誤認するおそれがあります。
データベースの監査・クエリ記録を確認する
個人情報テーブルへの大量SELECT、全件取得、通常運用にないJOINを確認します。
短時間で同じテーブルを繰り返し読み出す処理は重要な手掛かりですが、単独では断定材料にしません。
本番で急に詳細ログを有効化すると性能と証拠状態が変わるため、既存記録を先に保全します。
時刻、認証セッション、同じ送信元の前後操作を並べ、通常運用との差を確認します。
一行だけを切り出すと、正常処理を攻撃と誤認するおそれがあります。
CSV・ZIP・バックアップの生成履歴を確認する
管理画面出力、一時ZIP、SQLダンプ、公開領域のバックアップを確認します。
作成直後のダウンロードや外部IPからの直接取得は重要な手掛かりですが、単独では断定材料にしません。
ファイルが削除済みでも、アクセスログ、シェル履歴、キャッシュに痕跡が残る場合があります。
記録がない場合は「異常なし」ではなく「この経路は確認不能」とします。
代替ログ、通知メール、サポート照会で補えるかを記録してください。
外向き通信・DNS・Webhookを確認する
未知ドメインへのPOST、深夜の大量送信、通常と違うDNS問い合わせを確認します。
侵害時刻直後に始まった外部接続は重要な手掛かりですが、単独では断定材料にしません。
共有サーバーで見られない場合は、対象期間と時刻を添えてサーバー会社へ照会します。
記録がない場合は「異常なし」ではなく「この経路は確認不能」とします。
代替ログ、通知メール、サポート照会で補えるかを記録してください。
メール送信・転送ルールを確認する
大量送信、未知の転送先、自動転送、受信ルールの追加を確認します。
問い合わせ通知が別アドレスへ複製される設定は重要な手掛かりですが、単独では断定材料にしません。
サイトDBに情報がなくても、メール経由で顧客情報が流出する可能性があります。
記録がない場合は「異常なし」ではなく「この経路は確認不能」とします。
代替ログ、通知メール、サポート照会で補えるかを記録してください。
203.0.113.25 - - [24/Oct/2026:01:12:03 +0900] "GET /wp-admin/export.php?download=true HTTP/1.1" 200 842913
203.0.113.25 - - [24/Oct/2026:01:14:40 +0900] "GET /wp-json/example/v1/customer-export HTTP/1.1" 200 1250440
# 例示ログです。URL・時刻・応答量を前後の操作と照合します。- ログを上書きしない場所へ複製する
- 原本のSHA-256を記録し分析は複製で行う
- UTC/JSTと各サービスの時刻をそろえる
- 不審行だけでなく前後のセッションを追う
情報流出の判断基準を4段階に分けて記録する
結果は白黒の二択ではなく、「確認」「可能性が高い」「痕跡なし」「到達不能」の4段階で整理し、
証拠の強さと残る不確実性を説明します。
段階1:情報流出を確認した
対象データを含むCSVのダウンロード、外部送信、第三者による具体的提示を根拠として評価します。
一つの弱い痕跡ではなく、独立した証拠が同じ結論を支持するか確認します。
対象人数、情報項目、期間、取得経路、二次被害を絞り、確定部分と継続調査を分けます。
報告書では「事実」「分析」「推定」「未確認」を別欄にします。
観測したログ行と、そこから導いた判断を混ぜないことが再検証性を高めます。
段階2:情報流出の可能性が高い
侵害管理者の出力操作、大きな応答、直後の外部通信など複数の状況証拠を根拠として評価します。
一つの弱い痕跡ではなく、独立した証拠が同じ結論を支持するか確認します。
一致した証拠と未確認事項を記し、断定も過小評価もしない結論にします。
報告書では「事実」「分析」「推定」「未確認」を別欄にします。
観測したログ行と、そこから導いた判断を混ぜないことが再検証性を高めます。
段階3:調査範囲では流出痕跡を確認できない
期間全体の主要ログを確認したが、閲覧・出力・送信の痕跡が見つからない状態を根拠として評価します。
一つの弱い痕跡ではなく、独立した証拠が同じ結論を支持するか確認します。
絶対に流出していないとは書かず、監査対象外機能やログ欠損など検出限界を添えます。
報告書では「事実」「分析」「推定」「未確認」を別欄にします。
観測したログ行と、そこから導いた判断を混ぜないことが再検証性を高めます。
段階4:対象データへ到達できなかった
侵害が静的領域に限定され、DB認証情報を読めず、権限分離も有効な状態を根拠として評価します。
一つの弱い痕跡ではなく、独立した証拠が同じ結論を支持するか確認します。
設定ファイル、ローカル接続、バックアップ、権限昇格まで否定できた根拠を保存します。
報告書では「事実」「分析」「推定」「未確認」を別欄にします。
観測したログ行と、そこから導いた判断を混ぜないことが再検証性を高めます。
- 結論の段階と支える具体的証拠
- 調査したデータ、経路、期間、アカウント
- 取得できなかったログと確認不能範囲
- 判断者、判断日時、追加調査の期限
情報流出の疑いがある時は保全・封じ込め・連絡を並行する
調査が終わるまで何もしないのではなく、証拠保全、被害拡大の封じ込め、
関係者への連絡準備を優先順位付きで並行します。
証拠を複製してから変更する
不審ユーザーやファイルを見つけても、先に設定、ログ、時刻、ハッシュを保存します。
削除を先にすると侵入経路と流出範囲を説明できなくなります。
現在も送信が続く場合は封じ込めを優先します。隔離やWAF遮断などを選び、
実施時刻、担当者、変更内容をタイムラインへ残します。
原本は書込禁止で保管し、分析は複製で行います。
誰が、いつ、どこから取得したかを記録すると証拠の信頼性を保てます。
認証情報とセッションを段階的に無効化する
WordPress、ホスティング、SFTP・SSH、DB、メール、APIキーを棚卸しし、
侵害範囲に応じて変更します。
パスワードだけでなく、全セッション失効、Application Passwords削除、
不要ユーザー停止、秘密鍵交換、MFA再登録まで行います。
侵害された可能性がある端末やメールから新しい認証情報を設定しないでください。
安全確認済み端末を使い、変更前後の時刻も記録します。
連絡先と伝える事実を準備する
経営責任者、担当者、委託先、サーバー会社、法務など、
状況に応じた連絡先を整理し、確定事実と未確定事項を分けます。
対象者、情報項目、期間、判明経緯、停止措置、想定二次被害、窓口を準備します。
利用者が取るべき行動も具体的に示してください。
法令上の報告・通知要否は情報の種類や件数だけで決まりません。
最新の公的情報と契約を確認し、専門家へ相談します。
- 進行中の持ち出しを止める
- ログと対象データの原本を保全する
- 侵害セッション・鍵を無効化する
- 対象情報を絞り連絡準備をする
- 根本原因を除去し再侵入を監視する
情報流出調査の見落としと誤判定を防ぐ
IPだけの断定、ログがないことを安全とみなす判断、WordPressだけに範囲を限定する調査は、
大きな見落としにつながります。
IPアドレスだけで攻撃者を断定しない
VPN、Tor、踏み台、共有回線、CDN経由ではIPが実行者本人を示しません。
社内IPでも侵害端末や盗まれたCookieの可能性があるため、時刻、端末、操作量を照合します。
判断の根拠、確認した資料、残る不確実性を作業記録へ残してください。
担当者が変わっても同じ結論を再現できる状態が理想です。
管理者ログインがないから安全とは限らない
SQLインジェクション、脆弱API、Application Passwords、WebShellは通常ログインを通りません。
WAF、REST API、PHP実行、DB接続、ファイル生成を横断して確認します。
判断の根拠、確認した資料、残る不確実性を作業記録へ残してください。
担当者が変わっても同じ結論を再現できる状態が理想です。
ログ欠損を正常扱いしない
保存期間外、記録対象外API、停止していた監査機能は異常なしではなく確認不能です。
急なログ縮小、時刻の空白、監査停止を調べ、CDNやサーバー会社の記録で補います。
判断の根拠、確認した資料、残る不確実性を作業記録へ残してください。
担当者が変わっても同じ結論を再現できる状態が理想です。
復旧完了と調査完了を分ける
表示が戻っても、情報流出調査や連絡判断が終わったとは限りません。
サービス復旧、侵入経路除去、流出範囲確定を別管理し、未確認事項を追跡します。
判断の根拠、確認した資料、残る不確実性を作業記録へ残してください。
担当者が変わっても同じ結論を再現できる状態が理想です。
- 海外IPだけで攻撃者本人と断定する
- 管理画面ログインがないので流出なしとする
- ログ欠損期間を異常なしとして扱う
- 表示復旧をもって調査完了とする
調査表には、各証拠の取得元、保存先、タイムゾーン、ハッシュ、確認者を記入します。
同じファイル名でも取得時点が違えば内容が変わるため、日時を省略しないでください。
対象人数を見積もる時は、アカウント数とレコード数を混同しないでください。
同じ人の注文が複数行にあれば、単純な行数は対象者数より大きくなります。
結論を更新した場合は旧判断を消さず、変更理由と新しい証拠を追記します。
いつ何が判明して方針が変わったかを残すことで説明の一貫性を保てます。
プラグイン設定だけでなく、更新・バックアップ・緊急復旧まで継続して任せたい場合は、
保守サービス「クイックレスキュー365」の内容も確認してください。
不正アクセス後の情報流出調査でよくある質問
通常は断定できません。URL、応答コード、送信量に加え、認証セッション、操作履歴、生成ファイル、外部通信を照合します。
言えません。保存期間外や削除で見られない範囲は確認不能です。CDN、WAF、メール、サーバー会社の記録で補完します。
確定件数、影響する可能性がある最大範囲、未確認範囲を分けます。封じ込めと法務への相談準備も並行します。
不要にはなりません。既存セッション、APIキー、Application Passwords、WebShell、DB認証情報の残存も確認します。
不正アクセス後の情報流出は調査範囲と証拠強度で判断する
不正アクセスが確認されても、直ちに情報流出確定とは限りません。
一方、直接証拠がないという理由だけで流出なしと断定することも危険です。
- 侵入事実・到達可能性・実行痕跡を分ける
- データ・経路・期間・権限で範囲を固定する
- アクセス・操作・出力・送信を時系列で結ぶ
- 結論を4段階にし確認不能範囲も明記する
- 保全・封じ込め・連絡準備を並行する
判断に迷う場合は、ログや不審ファイルを消す前に複製してください。
早い段階で範囲を正しく決めるほど、過小評価と不要な混乱を避けられます。
WordPressの不正アクセス・情報流出調査が自分でできない時は
ワードプレスのWordPressエラートラブル解決をしたいなら
クイックレスキューが解決します。
- WordPressが真っ白画面
- WordPressへログインできない
- マルウェアや乗っ取りが疑われる
- サイトの表示が崩れている
- エラーが表示されている
これらでお悩みなら最短30分ですぐに解決します!
いまなら期間限定で
・万一改善されない場合は全額返金保証で安心!
・30日間動作保証で安心!
・初期費・調査料 0円で安心!